Escolas no Escuro: O Risco de Governança, VPNs e o Impacto de US$ 2,2 Milhões no Setor K-12
O setor de educação básica (K-12) não é apenas um alvo; é hoje o epicentro financeiro do cibercrime. Segundo o relatório Sophos State of Ransomware in Education 2025, o custo médio de recuperação após um ataque no ensino básico atingiu **US 2,2 milhões** — a marca mais alta entre todos os setores pesquisados, superando drasticamente os US 0,9 milhão registrados no ensino superior.
▶ Assista ao vídeo sobre este tema
Gostou do vídeo? Inscreva-se no canal da SN no YouTube.
Para um CISO ou Gestor de TI escolar, esses números não representam apenas um desafio técnico, mas uma crise de governança. Ao fornecer conectividade, a instituição assume o papel jurídico de provedora de serviços de internet, detendo responsabilidade civil direta sobre o tráfego em sua rede. A omissão no controle de conteúdo e a incapacidade de enxergar o que transita em túneis criptografados não são apenas falhas de segurança; são exposições legais a processos por cyberbullying, radicalização ou episódios de automutilação de menores sob custódia da instituição.
A Escola como Provedora: Responsabilidade Civil e Blindagem de Menores
A carga regulatória sobre as instituições K-12 escalou. Além da conformidade obrigatória com a LGPD (Lei Geral de Proteção de Dados), que exige proteção especial para dados de menores, as escolas enfrentam o escrutínio de normas de segurança física e digital. No cenário atual, a falta de visibilidade sobre o tráfego de dados é interpretada como negligência na governança.
O acesso descontrolado não coloca apenas a rede em risco; ele abre as portas para tragédias humanas e ruína jurídica. Instituições que ignoram o filtro de categorias como “Bullying” ou “Radicalização” falham em seu dever de vigilância. Além disso, a postura de segurança tornou-se o principal critério de elegibilidade para seguros cibernéticos. Sem uma defesa “Secure by Design”, as escolas enfrentam prêmios proibitivos ou a simples recusa de cobertura, ficando inteiramente expostas ao prejuízo milionário de uma remediação.
Deep Dive Técnico: O Ponto Cego das VPNs e a Resposta do Sophos v22
O comportamento dos alunos evoluiu para a evasão constante. O uso de VPNs e Proxies (como o Psiphon) permite que estudantes contornem firewalls legados, criando túneis criptografados que ocultam conteúdos impróprios e tráfego de Comando e Controle (C2). Para um firewall comum, esse tráfego é uma “caixa preta”.
A solução exige uma abordagem em duas frentes, agora potencializada pelo Sophos Firewall v22:
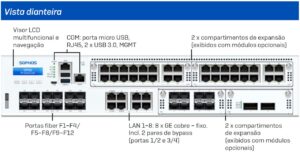
- Inspeção TLS 1.3 (Arquitetura Xstream): Com a 2ª geração de firewalls da série XGS, a SN Informática implementa o dobro do throughput de modelos anteriores, permitindo que a inspeção profunda de pacotes (DPI) em fluxos TLS 1.3 ocorra sem degradar a performance das densas redes de Chromebooks.
- NDR Essentials: Inovação exclusiva do ecossistema Sophos, o NDR (Network Detection and Response) Essentials identifica adversários ativos e tráfego de malware oculto sem a necessidade imediata de descriptografia TLS em todos os fluxos. Ele analisa padrões comportamentais e gera pontuações de risco em tempo real, eliminando pontos cegos de forma inteligente.
Arquitetura Xstream e TLS 1.3: A arquitetura programável Xstream utiliza processadores de fluxo dedicados para descarregar o tráfego VPN e TLS, garantindo que o motor de inspeção tenha fôlego para identificar ameaças evasivas. Com a integração do v22, o controle de privilégios e a modularização do kernel (v6.6) elevam a resiliência do hardware contra vulnerabilidades de dia zero.
Compliance Educacional: Do Chromebook ao Google Workspace
No ecossistema K-12 moderno, a segurança deve ser onipresente. A integração da SN Informática com as soluções Sophos garante que as políticas de conformidade acompanhem o aluno dentro e fora do campus.
- Synchronized User ID: Integração nativa com Google Directory e Active Directory para aplicar políticas granulares por série ou turma. Se um aluno do 6º ano tenta acessar conteúdo restrito em seu Chromebook, o firewall aplica a regra baseada na identidade, não apenas no IP.
- Synchronized Application Control: Esta tecnologia utiliza a telemetria do endpoint para identificar 100% dos aplicativos em rede, inclusive aqueles desconhecidos ou evasivos que tentam ocultar sua natureza para burlar os filtros escolares.
Arquitetura de Defesa e ROI Estratégico
Como Sophos Gold Partner, a SN Informática prescreve uma arquitetura baseada no princípio de “Segurança Sincronizada”:
- Isolamento Automático (Security Heartbeat): Se um dispositivo é comprometido por ransomware, o firewall recebe o status de saúde e isola o endpoint instantaneamente. Isso impede o movimento lateral e protege os servidores administrativos da escola.
- Políticas Baseadas em Horário e Alertas Instantâneos: O Sophos v22 introduz alertas instantâneos para categorias web restritas específicas do setor educacional, permitindo que a coordenação pedagógica receba notificações em tempo real sobre comportamentos de risco (como buscas por termos de automutilação).
- Continuidade e Seguro: Ao adotar o Sophos MDR (Managed Detection and Response), a escola ganha acesso a uma equipe de elite 24/7 e Incident Response (IR) ilimitado, um diferencial crítico para garantir a continuidade acadêmica e atender às exigências rigorosas das seguradoras.
Checklist: Auditoria de Segurança para a Volta às Aulas
Antes do início do período letivo, a TI deve realizar esta auditoria obrigatória baseada nos novos recursos do Sophos v22:
- [ ] Firewall Health Check (v22): Execute a ferramenta de diagnóstico para validar dezenas de configurações contra os benchmarks do CIS e identificar pontos de risco imediato.
- [ ] Validação de Inspeção TLS 1.3: Certifique-se de que o motor Xstream está descriptografando e analisando o tráfego HTTPS para bloquear VPNs de evasão.
- [ ] Ativação de Alertas Instantâneos: Configure notificações para categorias de “Risco ao Estudante” (Self-harm, Bullying).
- [ ] Configuração da SSMK: Verifique se a Secure Storage Master Key foi definida para garantir que os backups de configuração estejam criptografados e protegidos.
- [ ] Teste de NDR Essentials: Valide os limites de pontuação de risco para detecção de adversários ativos na rede de dispositivos BYOD.
Conclusão e Próximos Passos
A cibersegurança em escolas K-12 transcendeu a barreira do “custo de TI”. Trata-se de um imperativo de governança, conformidade e, acima de tudo, segurança física e emocional dos alunos. Proteger a rede é, em última análise, proteger o futuro da instituição contra danos reputacionais e perdas financeiras que podem inviabilizar a operação educacional.
——————————————————————————–
🔗 ASSETS E REFERÊNCIAS
- Fale com um Especialista: https://snmssp.com/contato
- Site Oficial: https://sninformatica.com.br
Precisa de ajuda com este tema?
A SN Informática é parceira Sophos desde 2014 e Sophos Platinum Partner. Implementamos e gerenciamos Firewall XGS, MDR 24/7 e Cibersegurança como Serviço para empresas de todo o Brasil.
Fale com um especialistaSiga a SN: YouTube · LinkedIn · Instagram