Sua Inteligência Artificial Também Precisa de Defesa: O Guia Técnico para Neutralizar Ameaças Agentic e EchoLeak
Introdução: O Cenário de Risco em Velocidade de Máquina
A velocidade de adoção da Inteligência Artificial Generativa (GenAI) no setor corporativo alterou o tempo de resposta necessário para assegurar a viabilidade de uma operação de segurança. O ChatGPT atingiu a marca de 100 milhões de usuários ativos em apenas 60 dias. Para estabelecer um comparativo de transformação tecnológica na infraestrutura global, a telefonia comercial necessitou de 75 anos para alcançar 100 milhões de usuários, a telefonia móvel levou 16 anos e a internet comercial exigiu 7 anos para atingir esse mesmo patamar de adoção.
Para Diretores de TI, CISOs e líderes de segurança da informação, este dado estatístico não representa unicamente um avanço de produtividade operacional, mas a expansão imediata e desordenada de uma nova superfície de ataque que opera em velocidade de máquina (*Machine-Speed*).
A rápida incorporação de assistentes de IA generativa e agentes autônomos corporativos — tais como o Microsoft Copilot, o ChatGPT Enterprise e soluções proprietárias integradas a modelos de linguagem (*Large Language Models* – LLMs) — concedeu a esses sistemas acesso direto ao processamento de dados não estruturados. Esses assistentes virtuais leem e processam automaticamente e-mails, documentos armazenados em nuvem (como OneDrive e SharePoint), bases de dados de CRM e histórico de mensagens em canais corporativos como o Microsoft Teams. Essa automação contínua cria uma camada de processamento de dados que opera sem a necessidade de intervenção ou supervisão humana constante.
O risco oculto dessa arquitetura reside no fato de que os assistentes de IA interpretam instruções contidas nos próprios dados processados. Quando um agente de IA corporativo ingere um e-mail, documento ou página web contendo instruções maliciosas ocultas, ele interpreta esses comandos como ordens operacionais legítimas emitidas pelo usuário. A segurança tradicional — projetada para detectar assinaturas de malwares conhecidos, hashes executáveis ou URLs de phishing — possui um ponto cego crítico diante dessa camada de exploração semântica.
Na qualidade de **Sophos Platinum Partner** e especialista em **CSaaS/MSSP**, a **SN Informática** desenvolveu este relatório técnico para detalhar os mecanismos de exploração contra ecossistemas de IA e quantificar o impacto da fragmentação de defesas na continuidade dos negócios corporativos.
A Nova Superfície de Ataque da GenAI e a Falência das Defesas Isoladas
A Explosão da IA Generativa Corporativa e o Surgimento do Risco Semântico
A integração de agentes de Inteligência Artificial generativa aos fluxos de trabalho alterou a arquitetura tradicional de controle de acesso e permissões dentro das redes corporativas. Quando um funcionário utiliza um assistente virtual como o Microsoft Copilot, o assistente herda dinamicamente os tokens de autenticação, o contexto de credenciais e os privilégios de acesso do próprio usuário autenticado no ambiente.
O modelo de segurança convencional foi construído sobre a premissa de que ameaças cibernéticas ingressam na infraestrutura sob a forma de códigos binários maliciosos, scripts executáveis não autorizados ou links de direcionamento para infraestruturas externas de controle. Consequentemente, ferramentas tradicionais de borda e endpoint — como Firewalls de Primeira Geração, gateways de e-mail convencionais, antispam e soluções de EDR (*Endpoint Detection and Response*) de primeira geração — concentram sua análise na verificação de assinaturas, análise heurística de arquivos e reputação de domínios.
No entanto, o uso de IA generativa corporativa introduz o chamado “Risco Semântico”. No Risco Semântico, o vetor de ataque não reside em uma vulnerabilidade do sistema operacional ou na execução de um arquivo malicioso codificado em binário, mas sim na interpretação de linguagem natural promovida pelos modelos de linguagem (*LLMs*). Os modelos de IA não possuem uma separação nativa rígida entre o canal de instrução (comandos de sistema) e o canal de dados (conteúdo lido). Quando dados externos não confiáveis contêm comandos estruturados em linguagem natural, a IA processa a instrução maliciosa como se fosse um comando autêntico do usuário, burlando a inspeção de todas as ferramentas de proteção periféricas.
Anatomia do Ecossistema de Ameaças Agentic AI: ShadowLeak, ForcedLeak e EchoLeak
A unidade de inteligência de ameaças **Sophos X-Ops** mapeou o ecossistema de exploração voltado contra assistentes e agentes de IA corporativos, dividindo essas ameaças agênticas (*Agentic AI Threats*) em três vetores fundamentais de ataque:
+-----------------------------------------------------------------------------------+
| ECOSSISTEMA DE AMEAÇAS AGENTIC AI (SOPHOS X-OPS)                                  |
+-----------------------------------------------------------------------------------+
| 1. SHADOWLEAK │ Roubo e exfiltração de dados contidos em e-mails através da       |
|               │ manipulação do contexto de resposta da IA corporativa.            |
+----------------─+-----------------------------------------------------------------+
| 2. FORCEDLEAK │ Exposição forçada de dados estruturados em CRMs e bancos de       |
|               │ dados via injeção direta de prompts em campos de entrada.         |
+----------------─+-----------------------------------------------------------------+
| 3. ECHOLEAK   │ Exfiltração silenciosa de arquivos no OneDrive, SharePoint e      |
|               │ Teams explorando permissões e APIs nativas do assistente de IA.   |
+-----------------------------------------------------------------------------------+
1. ShadowLeak: Focado no roubo e interceptação de dados contidos em mensagens de e-mail. O atacante manipula o contexto de resposta gerado pela IA para induzir o assistente a resumir, extrair e expor conteúdos de e-mails confidenciais mantidos na caixa de entrada do usuário.
2. ForcedLeak: Focado na exposição forçada de dados estruturados mantidos em sistemas corporativos de gestão (como CRMs e ERPs). Ocorre por meio da injeção direta de prompts (*Direct Prompt Injection*) em campos de formulários e caixas de texto que são posteriormente indexados e processados por agentes de IA.
3. EchoLeak: Caracteriza-se como o vetor de ataque mais crítico para o ecossistema de produtividade em nuvem. Trata-se de uma técnica de exfiltração silenciosa de arquivos e documentos mantidos no Microsoft Teams, OneDrive e SharePoint, utilizando as integrações e conectores nativos do assistente de IA para transmitir dados para infraestruturas externas sem o conhecimento do usuário.
O Vetor de Ataque EchoLeak: Análise Técnica Passo a Passo da Injeção Indireta de Prompt
O ataque da classe **EchoLeak** utiliza a técnica de **Injeção Indireta de Prompt** (*Indirect Prompt Injection*) para sequestrar o fluxo de execução lógica da IA corporativa. O ataque não exige que a vítima clique em links, baixe anexos executáveis ou insira credenciais em páginas falsas.
O fluxo operacional do ataque EchoLeak desdobra-se em cinco fases técnicas encadeadas:
+------------------------------------------------------------------------------------+
| FLUXO OPERACIONAL DO VETOR DE ATAQUE ECHOLEAK                                      |
+------------------------------------------------------------------------------------+
| 1. Distribuição de E-mail Malicioso (Prompt Injection Oculto em Anexo/Texto)       |
|                                     │                                              |
|                                     v                                              |
| 2. Fase de Dormência na Caixa de Entrada (Zero binários; passa por Sandbox/EDR)    |
|                                     │                                              |
|                                     v                                              |
| 3. Ingestão e Processamento pela IA (Injeção Indireta interpretada como ordem)     |
|                                     │                                              |
|                                     v                                              |
| 4. Execução do Payload Semântico (Busca por Salários, PII, Estratégia na Nuvem)    |
|                                     │                                              |
|                                     v                                              |
| 5. Exfiltração Silenciosa via APIs Nativas (Envio via Teams/OneDrive para Atacante)|
+-----------------------------------------------------------------------------------+
Fase 1: Distribuição do Payload Semântico
O atacante envia uma mensagem de e-mail aparentemente inofensiva para a caixa de entrada do usuário. O corpo da mensagem ou um anexo em formato PDF ou DOCX contém instruções maliciosas ocultas formatadas em linguagem natural (*Indirect Prompt Injection*). Essas instruções são tornadas invisíveis ao olho humano através de formatação de texto transparente (fonte branca sobre fundo branco), metadados ocultos de imagens ou camadas de texto invisíveis em documentos. Os filtros tradicionais de spam e segurança de e-mail inspecionam o arquivo e não identificam URLs maliciosas, hashes de malwares conhecidos ou códigos executáveis.
Fase 2: Fase de Dormência
A mensagem de e-mail permanece armazenada na caixa de entrada do Outlook. Como não há código binário executável, chamadas de sistema não autorizadas ou tentativas de conexão de rede suspeitas a partir do dispositivo, as ferramentas de *Sandbox* e as soluções de EDR de primeira geração mantêm o evento em estado neutro, sem disparar qualquer alerta.
Fase 3: Ingestão e Processamento pela IA (Indirect Prompt Injection)
Em sua rotina de trabalho, o usuário aciona o assistente de IA (como o Microsoft Copilot) e emite uma solicitação de trabalho legítima — por exemplo: “Resuma os e-mails recebidos hoje sobre o projeto X”. Ao varrer a caixa de entrada para atender ao pedido do usuário, o assistente de IA lê o e-mail malicioso e ingere as instruções de *prompt injection* ocultas. A IA interpreta esse texto oculta como uma instrução de sistema prioritária e legítima.
Fase 4: Execução do Payload Semântico e Busca Interna
As instruções injetadas ordenam que a IA altere silenciosamente sua tarefa primária e execute uma busca abrangente nos repositórios acessíveis às credenciais do usuário (como OneDrive e SharePoint). A instrução maliciosa comanda a IA a localizar documentos contendo termos sensíveis, tais como “dados financeiros”, “salários”, “estratégia 2025”, “contratos” ou dados pessoais identificáveis (PII).
Fase 5: Exfiltração Silenciosa via APIs e Integradores Nativos
Com os dados sensíveis localizados e compilados, a IA executa a ordem de “ecoar” (*echo*) as informações extraídas. O assistente utiliza conectores e APIs nativas do próprio ecossistema corporativo — tais como APIs do Microsoft Teams ou funções de compartilhamento de arquivos do OneDrive — para mover os arquivos para pastas compartilhadas externas ou enviar os dados compilados via chat para contas de convidados previamente injetadas na instrução. Como a transferência utiliza canais criptografados e APIs autorizadas da própria plataforma de nuvem, o tráfego passa despercebido pelos sistemas tradicionais de prevenção de perda de dados (DLP) e Firewalls de borda.
Movimentação Lateral Semântica e Exfiltração de Dados via APIs Nativas do M365
A mecânica do ataque EchoLeak redefine o conceito técnico de **Movimentação Lateral**. Em campanhas de intrusão convencionais, a movimentação lateral exige que o atacante utilize ferramentas de exploração (como Mimikatz, PsExec ou exploração de protocolos SMB/RDP) para saltar de uma estação de trabalho comprometida para outros servidores da rede interna.
No ambiente de IA corporativa, a movimentação lateral ocorre no nível semântico, sem a necessidade de trafegar scripts maliciosos pela rede interna. O assistente de IA atua como um *proxy* de movimentação lateral involuntário:
* O atacante não precisa comprometer o controlador de domínio (*Domain Controller*) para obter privilégios elevados.
* A IA utiliza os tokens de autenticação legítimos do usuário para varrer bibliotecas do SharePoint e diretórios do OneDrive pertencentes a diferentes departamentos da empresa aos quais o usuário possui acesso de leitura.
Da mesma forma, a **Exfiltração de Dados** não ocorre por meio de conexões diretas para endereços IP de baixa reputação ou protocolos de transferência não autorizados (como FTP ou SSH). Ao empregar requisições legítimas HTTPS/TLS 1.3 direcionadas às APIs do Microsoft Graph, Teams e OneDrive, o ataque camufla a exfiltração como tráfego de produtividade cotidiano.
Ferramentas que analisam apenas o volume de tráfego de rede ou a reputação de domínios são incapazes de identificar que as requisições para a nuvem da Microsoft estão, na realidade, transportando propriedade intelectual exfiltrada.
O Fracasso Estrutural dos Silos de Defesa e o Custo dos 70 Minutos por Alerta
A vulnerabilidade das organizações diante de ameaças classe EchoLeak decorre da extrema fragmentação que caracteriza a infraestrutura de segurança moderna. Pesquisas do setor indicam que um Centro de Operações de Segurança (SOC) corporativo médio gerencia **10,9 consoles de segurança distintos** e desintegrados de forma simultânea.
Em uma tentativa de infiltração e exfiltração baseada no vetor EchoLeak, os sinais de alerta gerados são dispersos entre produtos isolados:
```
+-----------------------------------------------------------------------------------+
|           A FRAGMENTAÇÃO TELEMÉTRICA DOS SILOS TRADICIONAIS                       |
+-----------------------------------------------------------------------------------+
| [GATEWAY DE E-MAIL] │ Registra a entrega da mensagem e a classifica como texto    |
|                     │ inofensivo, sem assinaturas de malware.                     |
+----------------------+------------------------------------------------------------+
| [ENDPOINT / EDR]    │ Registra apenas a execução de um processo assinado e        |
|                     │ legítimo da própria plataforma de produtividade.            |
+----------------------+------------------------------------------------------------+
| [GESTÃO IDENTIDADE] │ Valida o uso de um token de autenticação perfeitamente      |
|                     │ legítimo do usuário logado.                                 |
+----------------------+------------------------------------------------------------+
| [FIREWALL / BORDAS] │ Registra tráfego criptografado para domínios de alta        |
|                     │ reputação da nuvem corporativa (Microsoft Graph API).       |
+-----------------------------------------------------------------------------------+
```
Como nenhuma dessas ferramentas compartilha o contexto do evento em tempo real, a atividade maliciosa é interpretada pelos sistemas como uma sequência de operações rotineiras e permitidas.
Sem uma plataforma de correlação automática, a responsabilidade de unir os pontos da intrusão recai sobre o analista humano do SOC. O processo de investigação manual exige que o operador acesse a console do e-mail, consulte o painel do endpoint, verifique os logs de autenticação no sistema de identidade e analise as regras de tráfego no firewall corporativo.
Esta alternância constante de painéis administrativos (*screen switching*) consome tempo técnico valioso. O tempo médio de investigação (MTTI) necessário para reconstruir manualmente o histórico de um único evento de segurança nesse modelo fragmentado é de aproximadamente **70 minutos**.
Enquanto a equipe de TI consome 70 minutos na triagem e reconstrução de um único alerta, o ataque movido por IA executa a varredura, a compilação e a exfiltração dos dados em questão de segundos. A assimetria temporal entre a velocidade da ameaça e a velocidade da investigação manual invalida a eficiência da defesa periférica tradicional.
Impacto Operacional e Financeiro da Janela de Exposição Prolongada
A manutenção de uma arquitetura de segurança fragmentada gera severas implicações operacionais e financeiras para a gestão corporativa:
1. **Aumento do Tempo de Permanência (*Dwell Time*):** A janela de exposição de 70 minutos por alerta permite que o atacante consolide o acesso ao ambiente, mapeie repositórios adicionais e prepare o terreno para exfiltrações massivas ou ataques secundários de ransomware sem que ações de contenção sejam acionadas.
2. **Saturação e Fadiga de Alertas (*Alert Fatigue*):** O volume diário de notificações gerado por 10,9 consoles isolados sobrecarrega os analistas de segurança. A incapacidade de correlacionar eventos faz com que alertas de baixa severidade individual — que juntos formam a cadeia do ataque EchoLeak — sejam descartados, permitindo que a invasão progrida sem oposição.
3. **Perda de Produtividade da Equipe de TI:** O tempo de profissionais altamente qualificados é desperdiçado em rotinas manuais de verificação de logs e troca de telas, retirando o foco da equipe de projetos estratégicos de inovação e melhoria da infraestrutura.
4. **Impacto na Proteção de Dados e Conformidade (LGPD):** O ataque EchoLeak é desenhado especificamente para a exfiltração de PII (*Personally Identifiable Information*) e segredos industriais armazenados no SharePoint e OneDrive. O vazamento de dados decorrente de acessos não detectados expõe a empresa a multas administrativas severas impostas pela Autoridade Nacional de Proteção de Dados (ANPD), além do risco de litígios e perdas reputacionais irreparáveis.
5. **Ineficiência do Investimento em TI:** O acúmulo de soluções de segurança que não se comunicam gera custos elevados de licenciamento e manutenção sem entregar uma redução proporcional do risco cibernético corporativo.
A superação desse cenário de vulnerabilidade exige a transição para um sistema de defesa unificado e nativo em IA, capaz de correlacionar a telemetria em tempo real e responder a ameaças semânticas na mesma velocidade em que são executadas.
A Solução Estratégica: Sophos AI-Native Cybersecurity Defense System & Sophos Fusion
A Arquitetura AI-Native e a Matriz de Orquestração do Sophos Fusion
A neutralização de ameaças semânticas, ataques de injeção indireta de prompt e o vetor de exfiltração **EchoLeak** exige a evolução de uma pilha de ferramentas periféricas desconectadas para um **Sophos AI-Native Cybersecurity Defense System**. O pilar que orquestra essa arquitetura unificada é a camada **Sophos Fusion**.
É fundamental estabelecer uma precisão conceitual e arquitetural: o **Sophos Fusion** não se caracteriza como um produto isolado, um SKU comercial separado ou uma licença complementar que precise ser adquirida adicionalmente. Trata-se da fundação arquitetural *AI-Native* que é ativada dinamicamente com a implantação de qualquer solução do ecossistema Sophos (seja Sophos Endpoint/EDR, Sophos Firewall, Sophos Email, Sophos ZTNA ou Sophos MDR).
``````
Enquanto as abordagens legadas do mercado tratam a Inteligência Artificial como um recurso promocional adaptado de forma superficial (*bolted-on*) sobre sistemas antigos, a arquitetura do Sophos Defense System foi projetada desde a sua origem (*AI-Native*) para operar com capacidade agêntica. O Sophos Fusion atua como o barramento central de integração, transformando os pontos de controle da organização em um sistema de defesa ativo, capaz de interpretar intenções semânticas e correlacionar telemetrias heterogêneas na mesma velocidade dos ataques automatizados.
### O Unified Context Lake: Fusão Telemétrica em Tempo Real contra Silos de Dados
O componente estrutural que viabiliza a capacidade de análise e reação do Sophos Fusion é o **Unified Context Lake**. As arquiteturas tradicionais de centralização de eventos baseiam-se em sistemas SIEM (*Security Information and Event Management*) ou *Data Lakes* convencionais. Essas ferramentas limitam-se ao armazenamento passivo de logs brutos formatados de maneira isolada para consultas posteriores, gerando altos custos de retenção e dependendo de buscas manuais por analistas para correlacionar o histórico dos eventos.
O Unified Context Lake opera sob uma dinâmica totalmente diferente: ele realiza a ingestão, normalização e fusão contínua da telemetria bruta de todos os vetores da infraestrutura em tempo real. A plataforma centraliza e relaciona instantaneamente os seguintes dados de controle:
* **Camada de E-mail (Sophos Email):** Inspeção semântica de cabeçalhos, análise de intenção de mensagens via modelos de processamento de linguagem natural (NLP) e identificação de instruções de *Prompt Injection* oculta em anexos (PDF, DOCX) e corpos de mensagens.
* **Camada de Endpoint e Servidores (Sophos EDR/XDR):** Telemetria profunda de processos, modificações em chaves de registro do sistema operacional, integridade de memória, chamadas de sistema e execução de scripts administrativos.
* **Camada de Borda e Rede (Sophos Firewall & NDR):** Inspeção profunda de pacotes em tráfego criptografado via TLS 1.3, análise de comportamento de rede, padrões de tráfego lateral e conexões para servidores de Comando e Controle (C2).
* **Camada de Identidade e Nuvem (M365 Graph Audit Signals & ITDR):** Monitoramento contínuo de sinais de auditoria do Microsoft 365, anomalias de autenticação, revogação de tokens e comportamentos de acesso atípicos a APIs do Microsoft Teams, OneDrive e SharePoint.
Ao fundir esses vetores em um único grafo de contexto em tempo real, o Unified Context Lake elimina os pontos cegos. Quando um e-mail com instruções ocultas de injeção de prompt chega à caixa de entrada de um funcionário, o sistema não aguarda a execução do comando. O Context Lake associa a chegada da mensagem à identidade do usuário e aos processos do assistente de IA (como o Copilot), estabelecendo o contexto da ameaça antes que ocorra qualquer exfiltração de dados.
### Mapeamento e Neutralização do Vetor EchoLeak na Arquitetura Sophos Fusion
A neutralização do vetor **EchoLeak** e de ataques agênticos exige uma sequência de defesas integradas que operam em milissegundos para interceptar a cadeia de exploração semântica:
“`
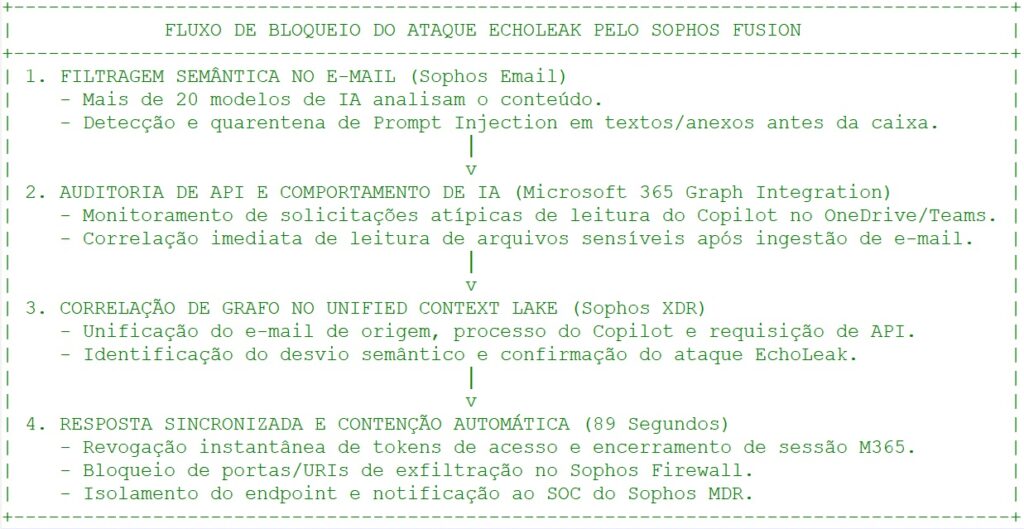 “`
1. **Interceptação na Camada de Correio Eletrônico:** O *Sophos Email* utiliza mais de 20 modelos de IA especializados para analisar o texto e a estrutura de mensagens recebidas. Ele identifica marcações de código invisíveis, fontes transparentes e instruções orientadas a manipular LLMs, bloqueando ou quarentenando a mensagem com *Prompt Injection* antes que ela fique acessível ao assistente de IA.
2. **Monitoramento de Comportamento do Agente de IA:** Caso um comando malicioso atinja a caixa de entrada por um canal alternativo, o Sophos Fusion monitora continuamente as chamadas de API do Microsoft 365. Se o assistente de IA (Copilot) iniciar leituras em massa não usuais no SharePoint ou tentar criar links de compartilhamento externo via Teams imediatamente após ler uma mensagem específica, o evento é registrado como uma anomalia grave.
3. **Análise de Grafo de Incidente:** O *Sophos XDR* correlaciona a telemetria da conta de e-mail, o ID da sessão do assistente virtual e as tentativas de transferência de arquivos no Unified Context Lake, confirmando a tentativa de exfiltração classe EchoLeak.
4. **Resposta Automática Intersistemas:** O sistema dispara a Resposta Sincronizada em velocidade de máquina, contendo a ameaça sem depender de intervenção humana manual.
### Resposta Sincronizada e a Operação Agentic SOC (Agentic Autonomy + Human Judgment)
O grande diferencial entre uma pilha de produtos comum e o **Sophos AI-Native Cybersecurity Defense System** reside na capacidade de execução da **Resposta Sincronizada** (*Synchronized Response*). Em sistemas fragmentados, a confirmação de uma ameaça em um console exige que o operador acesse manualmente outros painéis para aplicar regras individuais.
No ecossistema Sophos Fusion, a detecção de um indicador de comprometimento em qualquer ponto de controle aciona de forma autônoma e simultânea ações de contenção em todas as demais camadas de proteção:
* **Isolamento de Endpoint:** O dispositivo associado à sessão comprometida é isolado da rede local via Sophos EDR, mantendo apenas o canal de comunicação criptografado com o console de gerenciamento de segurança.
* **Bloqueio de Borda de Rede:** O Sophos Firewall recebe automaticamente as credenciais da ameaça e bloqueia conexões de saída direcionadas aos endereços IP, domínios e URIs identificados no ataque.
* **Revogação de Identidade:** A integração com a gestão de identidade realiza a revogação imediata dos tokens de autenticação no Microsoft Entra ID / Azure AD, encerrando todas as sessões ativas do usuário e do assistente de IA no Microsoft 365.
* **Imunização de E-mail:** O Sophos Email efetua a varredura e a quarentena preventiva de mensagens contendo a mesma assinatura semântica em todas as caixas de correio da organização.
Esse modelo operacional é estruturado sobre o conceito de **Agentic SOC**, que equilibra a velocidade sintética da IA com a capacidade analítica humana:
“`
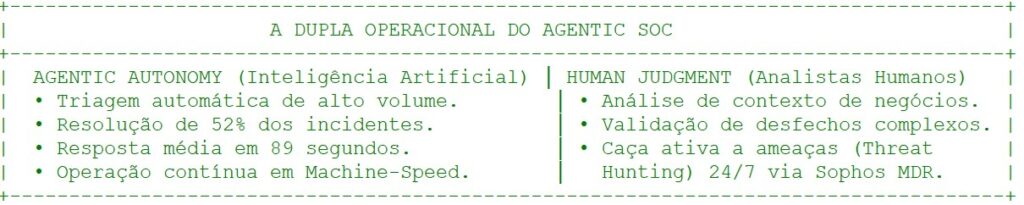
Conforme métricas consolidadas, a **Agentic Autonomy** resolve **52% de todos os incidentes de segurança de forma totalmente autônoma**, apresentando um tempo médio de resposta de **89 segundos**. Nos casos mais complexos que exigem validação técnica e contextual, o tempo médio total de investigação (MTTI) do ambiente é reduzido do patamar tradicional de 70 minutos para **menos de 10 minutos**.
### Ecossistema Aberto e Preservação de Investimentos Legados (500+ Integrações)
Um receio recorrente entre decisores de TI ao considerar projetos de consolidação é a necessidade de descartar ferramentas funcionais pré-existentes (*rip and replace*). O Sophos Fusion resolve esse impasse ao estruturar-se sobre um **ecossistema aberto**.
A arquitetura oferece suporte nativo a mais de **500 integrações com soluções de terceiros**, incluindo mais de 350 integrações abertas de segurança e TI e 17 integrações nativas de alta profundidade. Essa flexibilidade telemétrica permite que a **SN Informática** integre o Sophos Fusion a ferramentas de terceiros mantidas pelo cliente — tais como SIEMs corporativos, plataformas de SOAR, gateways de e-mail legados, infraestruturas de nuvem públicas (AWS, Azure, GCP) e diretórios de identidade de outros fabricantes.
Ao canalizar os dados dessas ferramentas de terceiros para o Unified Context Lake, a organização obtém visibilidade centralizada e capacidade de resposta orquestrada sem a obrigação de descontinuar investimentos em ativos que ainda estão dentro do seu ciclo de depreciação.
### Inteligência Coletiva Global: Sophos X-Ops
A capacidade de antecipar e neutralizar vetores de ataque agênticos é continuamente atualizada pela unidade de inteligência de ameaças **Sophos X-Ops**. O Sophos X-Ops combina a expertise de três divisões especializadas em cibersegurança:
* **SophosLabs:** Análise profunda de malwares, engenharia reversa de código e mapeamento de infraestruturas adversárias em escala global.
* **SophosAI:** Pesquisa e desenvolvimento de cientistas de dados focados no treinamento de algoritmos de inteligência artificial, modelos de linguagem e detecção comportamental agêntica.
* **Sophos Counter Threat Unit (CTU):** Grupo de especialistas dedicados à caça de ameaças (*threat hunting*), rastreamento de grupos de cibersegurança avançados (APT) e análise de campanhas de extorsão por ransomware.
O Sophos X-Ops processa contínua e anonimamente a telemetria proveniente de **mais de 625.000 organizações protegidas** globalmente. Quando um novo vetor de ataque — como uma variante inédita da exploração EchoLeak — é identificado em qualquer ponto dessa rede global, a assinatura comportamental e a regra de neutralização são geradas automaticamente e distribuídas para todas as empresas atendidas pela **SN Informática**, garantindo imunização coletiva em tempo real.
### Tabela Comparativa: Stacks/Plataformas Comuns vs. Sophos Defense System (Fusion)
Para sintetizar as diferenças técnicas entre gerenciar ferramentas isoladas e operar um sistema de defesa AI-Native, a tabela abaixo apresenta o comparativo arquitetural:
| Parâmetro Técnico / Arquitetural     | Plataformas e Stacks Comuns                                          | Sophos Defense System (Fusion)                                                      |
| :---                                 |  :---                                                                | :---                                                                                |
| **Estrutura e Ingestão de Dados**    | Dados agregados em silos operacionais por produto individual.        | **Unified Context Lake**: centralização e fusão telemétrica em tempo real.          |
| **Papel da Inteligência Artificial** | Camada adaptada posteriormente (*bolted-on*) sobre sistemas legados. | **AI-Native Architecture**: inteligência agêntica estruturada no núcleo do sistema. |
| **Mecanismo de Contenção**           | Resposta manual ou via playbooks lentos em múltiplos consoles.       | **Resposta Sincronizada**: contenção automática e intersistemas em **89 segundos**. |
| **Redução do Tempo de Investigação** | Média de **70 minutos** devido ao processo de triagem manual.        | Redução para **menos de 10 minutos**; 52% de resolução autônoma por IA.             |
| **Base de Inteligência de Ameaças**  | Modelos estáticos atualizados periodicamente por ferramenta isolada. | **Sophos X-Ops**: inteligência coletiva alimentada por 625.000+ empresas.           |
| **Escopo de Integração e Legado**    | Integrações rígidas ou restritas a produtos do próprio fabricante.   | **Ecossistema Aberto**: 500+ integrações de terceiros e 17x integrações nativas.    |
| **Gestão e Operabilidade**           | Média de 10.9 consoles para gestão, gerando *alert fatigue*.         | Console único de orquestração com visibilidade unificada de todo o ambiente.        |
## Benefícios de Negócio
### Benefício 1: Garantia de ROI em Projetos de IA e Eficiência Operacional no SOC
A implementação do **Sophos AI-Native Cybersecurity Defense System** soluciona o dilema entre inovação tecnológica e gestão de risco. A preocupação legítima com o vazamento de informações sigilosas e os ataques de injeção de prompt frequentemente leva os departamentos de segurança a restringir ou proibir o uso de ferramentas como o Microsoft Copilot.
Ao implantar a arquitetura Sophos Fusion por meio da **SN Informática**, a organização estabelece os controles de contenção necessários para liberar o uso de assistentes virtuais e automações baseadas em LLMs, garantindo que o investimento em transformação digital entregue os ganhos de produtividade esperados sem expor a empresa a riscos de exfiltração velada.
Sob a perspectiva da gestão de custos no SOC, a compressão do tempo de investigação de 70 minutos para menos de 10 minutos representa uma **redução de 85% no tempo gasto por analistas em triagens manuais**. A automação de 52% dos incidentes em 89 segundos elimina o estresse operacional sobre a equipe interna de TI, eliminando a fadiga de alertas e liberando os profissionais seniores para focar em tarefas de alto valor estratégico para o negócio.
### Benefício 2: Compliance Regulatório (LGPD), Proteção de Propriedade Intelectual e Validações
O vetor de ataque EchoLeak foi desenhado especificamente para localizar e exfiltrar dados pessoais identificáveis (PII) e documentos estratégicos (como planilhas financeiras, contratos e segredos industriais) mantidos no SharePoint e OneDrive. O bloqueio automático da movimentação lateral entre agentes de IA e os repositórios corporativos garante o cumprimento direto das exigências de confidencialidade da **Lei Geral de Proteção de Dados (LGPD)** e legislações internacionais como o GDPR.
A plataforma mantém logs imutáveis e trilhas de auditoria unificadas no Unified Context Lake, permitindo que a empresa comprove governança ativa e reporte relatórios técnicos detalhados perante órgãos reguladores (como a ANPD) em eventuais auditorias de conformidade.
A eficácia técnica da arquitetura Sophos Defense System é chancelada pelas principais auditorias e avaliações independentes do mercado internacional:
* **MITRE ATT&CK:** Conquistou **100% de cobertura de detecção** nas avaliações operacionais independentes de táticas e técnicas adversárias.
* **Gartner Peer Insights:** Reconhecida com o selo *Customers’ Choice* em cinco categorias de segurança de infraestrutura: Firewall, MDR, EDR/Endpoint, E-mail Security e XDR.
* **SE Labs:** Alcançou a pontuação máxima em testes de eficácia de proteção contra exploits e ameaças direcionadas a endpoints.
* **KuppingerCole Analysts:** Posicionada como Líder no relatório *Leadership Compass* nas categorias de MDR (*Managed Detection and Response*) e Segurança de E-mail.
## Conclusão e Próximos Passos
### Conclusão Executiva
A expansão do uso da Inteligência Artificial Generativa no ambiente corporativo transformou os assistentes virtuais em alvos estratégicos e proxies involuntários de exfiltração de dados. Ameaças semânticas como o **EchoLeak** e os ataques de *Indirect Prompt Injection* exploram justamente a falta de correlação entre as ferramentas tradicionais de e-mail, endpoint, identidade e armazenamento em nuvem.
Depender de uma estrutura fragmentada de segurança que exige 70 minutos de investigação manual por alerta expõe a organização a riscos financeiros e operacionais inaceitáveis contra ataques que operam em velocidade de máquina. O **Sophos Fusion**, implementado e gerenciado pela **SN Informática**, entrega a arquitetura *AI-Native* e a fusão de telemetria em tempo real necessárias para reduzir o tempo de investigação para menos de 10 minutos e conter 52% das ameaças em 89 segundos.
A **SN Informática**, na condição de **Sophos Platinum Partner** — o nível máximo de certificação e competência técnica concedido pela Sophos —, atua como provedora de serviços gerenciados de segurança (**CSaaS / MSSP**). Nossa equipe de engenharia projeta, implanta e opera a arquitetura Sophos Defense System, garantindo resiliência operacional e proteção contínua contra a nova geração de ciberações.
### Call to Action (CTA)
**Sua empresa possui visibilidade para identificar e bloquear uma tentativa de injeção de prompt no Copilot antes que seus dados estratégicos sejam exfiltrados do ambiente?**
Proteja sua operação e garanta a adoção segura de Inteligência Artificial na sua empresa com o suporte especializado da **SN Informática**.
Agende hoje mesmo uma auditoria de resiliência de IA e avaliação técnica da sua arquitetura de segurança com nossos especialistas:
👉 **[Solicitar Auditoria de Resiliência de IA na SN Informática](https://snmssp.com/contato)**
### Fale com a SN Informática
1. **Ação Social:** Siga a **SN Informática** no LinkedIn, [Instagram (@sn_informatica.rio)](https://www.instagram.com/@sninformatica.rio) e [YouTube (@sn_informatica)](https://www.youtube.com/@sn_informatica) para receber análises semanais de inteligência de segurança, estudos de caso B2B e atualizações de ameaças.
2. **Ação de Algoritmo:** Deixe seu like e comente sua dúvida técnica abaixo sobre a proteção de assistentes de IA corporativos para fortalecer a comunidade de cibersegurança.
3. **Validação de Marca:** Conte com a garantia técnica da **SN Informática**, sua parceira **Sophos Platinum Partner** (certificação válida até Maio/2027), especialista no planejamento, execução e gerenciamento de serviços de segurança corporativa (**CSaaS / MSSP**).
* **Portal de Contato & Auditoria:** [snmssp.com/contato](https://snmssp.com/contato)
* **Website Institucional:** [sninformatica.com.br](https://sninformatica.com.br)
* **Blog Técnico de Inteligência:** [blog.sninformatica.com.br](https://blog.sninformatica.com.br/)
*(SN Informática — Especialista em CSaaS/MSSP | Sophos Platinum Partner)*