Proteção 24/7 Sem Contratar um SOC Inteiro
Proteção 24/7 Sem Precisar Contratar um SOC Inteiro: A Arquitetura de Defesa Nativa em IA
Introdução: O Cenário de Risco e a Janela de Oportunidade do Atacante
O horário comercial é uma convenção humana que os adversários cibernéticos ignoram deliberadamente. Para pequenas e médias empresas (PMEs), o maior risco de segurança não ocorre durante o pico de produtividade, mas sim nas “janelas de silêncio”: noites, fins de semana e feriados. Enquanto as equipes internas de TI, que já operam sobrecarregadas com múltiplas responsabilidades de infraestrutura, estão fora de serviço, os atacantes exploram a lentidão da resposta humana para realizar movimentação lateral e exfiltração de dados.
O desafio real não é apenas a falta de pessoal, mas a velocidade da ameaça. Em um cenário onde ferramentas de Inteligência Artificial (IA) permitem que ataques sejam executados em “machine speed” (velocidade de máquina), depender exclusivamente de uma triagem manual humana é uma estratégia fadada ao fracasso. O custo de montar um Security Operations Center (SOC) interno — com analistas operando em regime 24/7/365, ferramentas de SIEM, SOAR e licenciamento — é proibitivo para a maioria das organizações. A SN Informática, como Sophos Platinum Partner, apresenta uma alternativa estratégica que une a autonomia da IA com o julgamento de especialistas humanos.
Aprofundamento Técnico / O Problema: A Insuficiência de Pilhas de Segurança Siloadas
A infraestrutura de segurança tradicional, muitas vezes composta por uma “pilha” (stack) de produtos de diferentes fabricantes, cria silos de dados. Cada ferramenta gera alertas isolados em consoles separados, exigindo que o analista de TI realize uma correlação manual exaustiva.
O Custo da Investigação Manual
Dados de mercado indicam que um analista médio gasta aproximadamente 70 minutos para investigar completamente um único alerta quando precisa alternar entre múltiplos consoles (Firewall, Endpoint, Email, Identidade). Em um ambiente de PME, onde o gestor de TI acumula funções, esse tempo é inexistente. O resultado é a fadiga de alertas e a negligência de sinais críticos que precedem um ataque de Ransomware.
A Evolução do Vetor de Ataque: O Impacto da IA
A IA mudou o panorama das ameaças em três dimensões críticas:
- Escopo: Aumenta a superfície de ataque e a complexidade da execução.
- Velocidade: Ataques não operam mais em tempo humano, mas em escala automatizada.
- Volume: Há um aumento exponencial na quantidade de tentativas de intrusão.
Um exemplo técnico alarmante é o surgimento de ataques tipo EchoLeak (prompt injection em ferramentas como o Copilot). O processo ocorre em etapas coordenadas:
- Um e-mail malicioso com instruções ocultas chega à caixa de entrada.
- O e-mail permanece dormente até que a IA da empresa (como o Microsoft 365 Copilot) ingira os dados.
- A IA executa o payload oculto.
- Dados corporativos do OneDrive, Teams e SharePoint são exfiltrados através da própria ferramenta de produtividade.
Sistemas que não possuem um contexto unificado são incapazes de detectar essa cadeia de eventos, pois cada etapa, isoladamente, pode parecer legítima para uma ferramenta de segurança de silo.
A Solução Estratégica — Sophos Fusion e o Modelo MDR
A SN Informática implementa a arquitetura Sophos Fusion, que não é um produto isolado (SKU), mas um ecossistema de defesa nativo em IA. Ao contrário de plataformas tradicionais que apenas “acrescentam” uma camada de IA sobre produtos legados, o Sophos Fusion foi desenhado para que a IA seja a própria arquitetura.
Arquitetura de Defesa Unificada
O núcleo dessa solução é o Unified Context Lake (Lago de Contexto Unificado). Todos os pontos de controle — Sophos Firewall, Endpoint, Email, NDR, XDR e Identidade — alimentam um repositório central de dados em tempo real. Isso permite o que chamamos de Synchronized Security (Segurança Sincronizada).
| Recurso | Plataforma Tradicional | Sophos Fusion (Defense System) |
| Integração de Dados | Agregada de produtos isolados | Context Lake unificado e em tempo real |
| Papel da IA | Camada opcional sobre o produto | IA é a arquitetura nativa |
| Resposta | Manual ou via playbooks lentos | Sincronizada e automática em todos os pontos |
| Inteligência | Modelos estáticos por produto | Inteligência coletiva via Sophos X-Ops |
Sophos MDR: A Camada de Especialistas 24/7
Para resolver a “Dor Oculta” da falta de equipe especializada, o Sophos MDR (Managed Detection and Response) atua como uma extensão da equipe do cliente. Enquanto o Sophos Fusion cuida da detecção e resposta automática em segundos (IA Agentic), os analistas humanos do MDR monitoram o ambiente 24/7 para tomar decisões críticas que exigem julgamento humano.
Esta combinação permite o princípio de Agentic Autonomy + Human Judgment:
- Velocidade: 52% dos incidentes são resolvidos autonomamente pela IA, com tempos de resposta de cerca de 89 segundos.
- Precisão: O tempo médio de investigação cai de 70 minutos para menos de 10 minutos.
- Escala: A inteligência é alimentada pelo Sophos X-Ops, que rastreia agentes de ameaça em mais de 625.000 organizações globalmente.
Arquitetura de Defesa SN/Sophos em Detalhes Técnicos
A implementação realizada pela SN Informática foca na coordenação total entre as camadas de proteção.
1. Proteção de Rede e Firewall
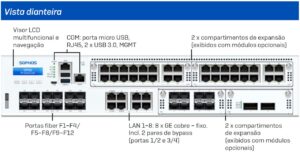
O Sophos Firewall atua como o ponto de controle perimetral mais resiliente do mercado. Em caso de detecção de uma ameaça em um endpoint, o firewall recebe o sinal instantaneamente via heartbeat e isola o dispositivo comprometido da rede, impedindo a movimentação lateral e a comunicação com servidores de Comando e Controle (C2).
2. Segurança de E-mail e Identidade
Com o uso de mais de 20 modelos de IA, a solução de e-mail da Sophos bloqueia ameaças antes que cheguem à caixa de entrada. Integrado via Graph API e Audit APIs do Microsoft 365, o sistema correlaciona sinais de login anômalos. Se um ataque tipo EchoLeak for detectado, o sistema pode revogar sessões e bloquear logins automaticamente através do contexto unificado.
3. Detecção e Resposta de Rede (NDR) e XDR
O XDR (Extended Detection and Response) fornece a visibilidade cross-layer. Ele não apenas vê que um arquivo foi executado, mas entende de onde ele veio (e-mail), por onde passou na rede (NDR) e quais alterações de registro tentou fazer no servidor.
Benefícios de Negócio e ROI
A adoção do modelo de segurança gerenciada pela SN Informática, ancorada no status de Sophos Platinum Partner, oferece ganhos tangíveis além da mitigação de riscos:
- Previsibilidade Orçamentária e Redução de Custos: Contratar o serviço de MDR e a arquitetura Fusion elimina a necessidade de investimentos massivos em CAPEX para hardware de SOC e OPEX para salários de analistas altamente especializados. O cliente obtém uma proteção de nível enterprise com um custo fracionado.
- Continuidade de Negócio e Compliance: A resposta automatizada e o monitoramento 24/7 garantem que a empresa esteja em conformidade com regulamentações que exigem prontidão de resposta a incidentes. A redução drástica no tempo de detecção (Dwell Time) minimiza o impacto financeiro de qualquer tentativa de invasão.
- Foco Estratégico da Equipe Interna: Com a SN Informática e a Sophos cuidando do “trabalho pesado” da detecção de ameaças, a equipe de TI interna pode focar em projetos que geram valor direto para o negócio, como transformação digital e eficiência operacional.
Conclusão: A Evolução para um Sistema de Defesa Ativo
Segurança cibernética não é mais sobre possuir os melhores “produtos”, mas sobre possuir o melhor sistema. A complexidade das ameaças modernas, potencializadas pela IA, exige uma defesa que opere na mesma velocidade e escala.
A SN Informática, como especialista em CSaaS (Cybersecurity as a Service) e Sophos Platinum Partner, oferece a inteligência e a infraestrutura necessárias para transformar a segurança da sua empresa de uma postura reativa para uma defesa coordenada e resiliente. Não deixe que o crescimento da sua empresa seja limitado pelo medo de ataques cibernéticos ou pela falta de uma equipe interna de segurança 24/7.
Garanta a continuidade do seu negócio com quem detém a autoridade máxima em tecnologia Sophos no Brasil.
🛡️ Próximos Passos: Fortaleça sua Defesa
Deseja reduzir seu tempo de resposta a incidentes para menos de 10 minutos? Fale com nossos arquitetos de segurança.
👉 Agende uma Avaliação de Risco com a SN Informática
Assets de Marca:
- SN Informática: Website Principal | Blog de Inteligência
- Autoridade: Sophos Platinum Partner (Certificação 2026-2027)
- Redes Sociais: Instagram | YouTube