Sophos MDR ou XDR: qual atende sua operação?
Um alerta de ransomware às 2h da manhã não espera a abertura do expediente. É nesse ponto que a decisão entre Sophos MDR ou XDR deixa de ser uma discussão sobre siglas e passa a ser uma decisão de operação, risco e responsabilidade. A pergunta central não é apenas quais dados sua empresa consegue coletar, mas quem analisa, investiga e responde quando há indício real de ataque.
▶ Assista ao vídeo sobre este tema
Gostou do vídeo? Inscreva-se no canal da SN no YouTube.
Para empresas com equipe de TI enxuta, ambiente híbrido e múltiplas prioridades, essa diferença pesa. Um painel com muitos alertas pode trazer visibilidade, mas não substitui uma decisão técnica no momento em que um endpoint, uma conta de e-mail ou um servidor apresenta comportamento suspeito. Seu time dorme, o SOC não.
Sophos MDR ou XDR: a diferença prática
O Sophos XDR é uma abordagem de detecção e resposta estendida. Ele reúne telemetrias de segurança para que a equipe investigue eventos correlacionados em diferentes camadas do ambiente. Em vez de analisar isoladamente um alerta no endpoint, o analista pode relacioná-lo a atividades no e-mail, no firewall, em identidades, servidores e outros controles integrados.
Na prática, o XDR dá contexto para investigação. Ele ajuda a responder perguntas que costumam consumir horas da rotina de TI: o arquivo chegou por e-mail? Houve movimentação lateral? A mesma conta acessou recursos fora do padrão? O firewall registrou uma conexão relacionada? O incidente foi contido ou ainda há evidências em outros ativos?
Já o Sophos MDR combina tecnologia, processos e uma equipe especializada de monitoramento e resposta. O serviço acompanha eventos continuamente, prioriza ameaças que exigem ação e conduz a investigação. Conforme o escopo e as autorizações definidos para a operação, a equipe pode atuar para conter atividades maliciosas.
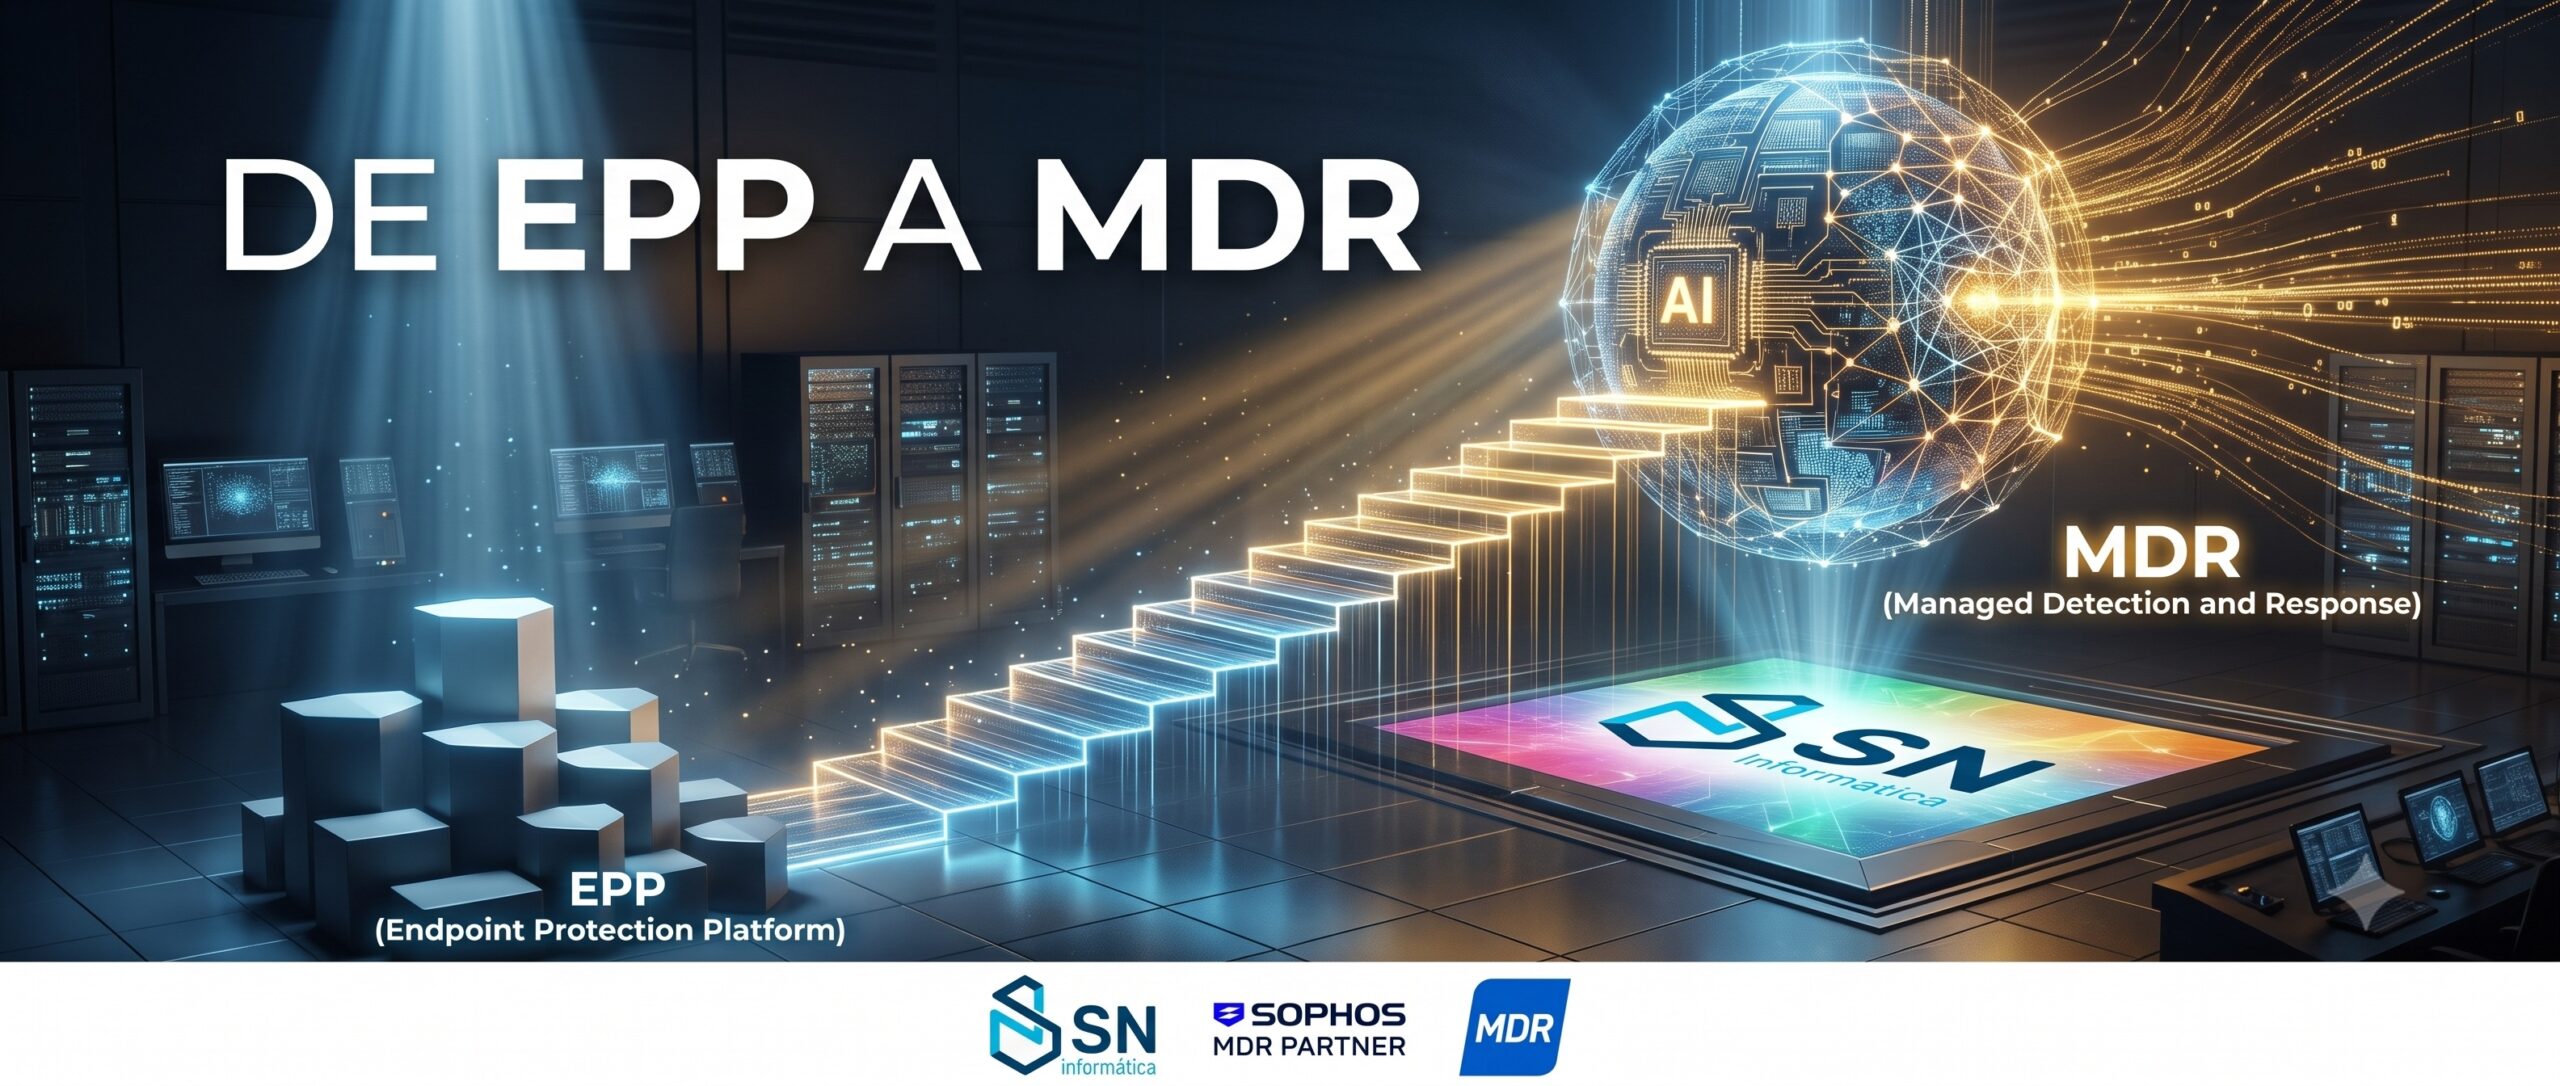
A diferença é objetiva: com XDR, a empresa ganha uma plataforma e mantém a responsabilidade operacional de investigar e responder. Com MDR, ela adiciona uma operação especializada contínua à tecnologia. Não é uma diferença de qualidade entre produtos. É uma diferença de modelo operacional.
Quando o XDR faz sentido
O Sophos XDR tende a ser adequado quando a organização já possui profissionais com disponibilidade, conhecimento e processo para trabalhar incidentes. Isso inclui validar alertas, consultar evidências, estabelecer prioridade, executar contenção e registrar as decisões tomadas.
Um time interno de segurança pode usar o XDR para acelerar investigações e reduzir o trabalho manual de cruzar logs de ferramentas diferentes. Para uma empresa que tem analistas de segurança em escala, playbooks de resposta definidos e cobertura fora do horário comercial, essa autonomia pode ser desejável.
Mas é preciso avaliar a rotina real, e não apenas a estrutura no organograma. Muitas empresas têm bons profissionais de infraestrutura, redes e suporte, porém esses mesmos profissionais também cuidam de usuários, backups, projetos, disponibilidade de links, servidores e fornecedores. Se o analista que precisa investigar um alerta crítico também está resolvendo uma indisponibilidade de ERP, a resposta pode atrasar.
O XDR também exige disciplina operacional. A ferramenta gera contexto, mas não define sozinha se um evento é legítimo, se uma máquina deve ser isolada ou se uma conta precisa ter a sessão revogada. Sem responsáveis claros, procedimento de escalonamento e capacidade de agir, a visibilidade pode não se converter em redução de risco.
XDR não é apenas um antivírus mais completo
A evolução de antivírus tradicional para EDR e XDR melhora a capacidade de observar comportamentos, investigar cadeias de ataque e responder com mais precisão. Ainda assim, a tecnologia não elimina a necessidade de pessoas e processos.
Uma implantação útil começa com cobertura correta dos ativos. Estações, servidores, cargas em nuvem, e-mail e identidade podem ter níveis diferentes de criticidade. Também é necessário definir quem recebe notificações, quais ações podem ser automatizadas e como incidentes relevantes chegam à gestão. Esses registros ajudam tanto na resposta quanto em auditorias e requisitos ligados à LGPD e à ISO 27001.
Quando o Sophos MDR é mais indicado
O Sophos MDR costuma ser a escolha mais coerente para organizações que precisam de acompanhamento contínuo, mas não mantêm um SOC próprio 24 horas por dia. Ataque não tem hora marcada, e depender de uma única pessoa para analisar um possível comprometimento cria uma lacuna operacional.
O serviço reduz a carga de alertas que chega à equipe interna porque há uma camada especializada para triagem e investigação. Isso não significa que a TI perde controle do ambiente. A empresa continua definindo contatos, ativos críticos, regras de escalonamento e autorizações de resposta. A diferença é que a análise não fica parada até o próximo turno.
Esse modelo é especialmente relevante quando há dados sensíveis, operação distribuída entre filiais, trabalho remoto, servidores essenciais ou exigências frequentes de evidências para auditoria. Em vez de entregar apenas notificações, uma operação MDR busca transformar telemetria em decisão: o que aconteceu, qual o impacto potencial, o que foi feito e o que ainda precisa ser acompanhado internamente.
Há um ponto de atenção. MDR não corrige problemas estruturais de TI por conta própria. Contas com privilégios excessivos, sistemas sem atualização, backups sem validação, segmentação insuficiente e configurações inseguras continuam exigindo gestão da empresa. O MDR melhora a capacidade de detectar e responder a ataques, mas precisa fazer parte de uma estratégia que inclua prevenção, continuidade e governança.
Cobertura depende das integrações e do escopo
A escolha não deve ser feita apenas pelo número de usuários. O dimensionamento precisa considerar servidores, estações, filiais, serviços em nuvem, aplicações críticas, e-mail corporativo, identidades e a arquitetura de rede. Licenças, versões e integrações disponíveis influenciam diretamente a cobertura obtida.
Um firewall bem administrado, por exemplo, pode fornecer evidências valiosas para uma investigação. Já a proteção de endpoint ajuda a identificar comportamentos maliciosos no dispositivo afetado. Quando essas camadas conversam entre si, a investigação ganha contexto. Porém, nenhuma ferramenta cobre o que não foi incluído no escopo ou não está corretamente configurado.
Recursos complementares também devem ser avaliados conforme o risco. O Sophos ITDR pode ser adotado de forma independente ou integrado ao XDR e ao MDR para ampliar a visibilidade sobre identidades. O Sophos NDR é um complemento para ambientes com Sophos MDR ou XDR, agregando análise de atividades de rede. Já o Sophos AI Defense é um add-on para MDR ou XDR, aplicável quando o cenário demanda controles adicionais relacionados ao uso de IA.
Não faz sentido ativar componentes apenas porque estão disponíveis. Uma empresa com forte dependência de Microsoft 365, por exemplo, pode ter prioridades diferentes de uma operação industrial com rede segmentada e servidores locais. O projeto deve começar pelas superfícies que realmente sustentam o negócio e pelos caminhos mais prováveis de impacto.
Como decidir sem escolher cobertura insuficiente
A decisão entre MDR e XDR pode ser organizada em quatro perguntas práticas:
- Há alguém habilitado e disponível para investigar alertas relevantes fora do horário comercial?
- O time possui autonomia e procedimentos para isolar um endpoint, bloquear uma conta ou conduzir uma resposta inicial?
- Os eventos de endpoint, e-mail, identidade, servidores e rede estão visíveis de forma integrada?
- A empresa precisa apresentar evidências claras de monitoramento e resposta para auditoria, clientes ou diretoria?
Se as respostas apontam para falta de cobertura contínua ou sobrecarga da equipe, o MDR tende a fechar uma lacuna concreta. Se existe uma operação interna madura, com responsáveis definidos e capacidade de resposta, o XDR pode oferecer a visibilidade e a investigação que esse time precisa.
Também existe um cenário intermediário. Algumas empresas começam com uma necessidade imediata de operação assistida e evoluem seu processo interno ao longo do tempo. Outras mantêm XDR em áreas específicas, onde já possuem especialistas, e contratam MDR para proteger ativos mais críticos. O desenho correto depende do risco aceito pela diretoria, da maturidade do time e da criticidade da operação.
O papel do parceiro na implantação e na operação
A tecnologia só entrega o resultado esperado quando entra no ambiente com escopo, políticas e responsabilidades definidos. Antes de indicar Sophos MDR ou XDR, é necessário entender quantos usuários, servidores, unidades, links e serviços críticos existem, além de requisitos de compliance e retenção de evidências.
A SN Informática atua nesse diagnóstico com engenheiros certificados Sophos, avaliando como as camadas de endpoint, firewall, e-mail, identidade e nuvem podem contribuir para uma resposta mais coordenada. O objetivo é evitar dois problemas comuns: licenciamento subutilizado e proteção que parece ampla no contrato, mas deixa ativos críticos fora da cobertura.
A decisão mais segura não é escolher a sigla mais conhecida. É definir quem verá o alerta, quem investigará a cadeia do ataque, quem poderá agir e como a empresa demonstrará que respondeu de forma adequada. Quando essas respostas estão claras, MDR ou XDR deixa de ser uma dúvida de produto e passa a ser um controle operacional de segurança.
🔗 CONECTE-SE COM A SN INFORMÁTICA:
- 📞 Fale com um Especialista: https://snmssp.com/contato
- 🌐 Site: https://sninformatica.com.br
- 📰 Blog: https://blog.sninformatica.com.br/
- 📸 Instagram: https://instagram.com/sninformatica.rio (@sninformatica.rio)
- ▶️ Inscreva-se no Canal: https://www.youtube.com/@sn_informatica
Precisa de ajuda com este tema?
A SN Informática é parceira Sophos desde 2014 e Sophos Platinum Partner. Implementamos e gerenciamos Firewall XGS, MDR 24/7 e Cibersegurança como Serviço para empresas de todo o Brasil.
Fale com um especialistaSiga a SN: YouTube · LinkedIn · Instagram