• Internet

    A Sophos alerta os clientes sobre a exposição de informações após violação de segurança

    A empresa britânica de cybersegurança e hardware Sophos enviou um e-mail a um pequeno grupo de clientes para alertá-los de que suas informações pessoais foram expostas após uma violação de segurança descoberta na terça-feira (24/Nov/2020). Os dados de clientes expostos estavam acessíveis a terceiros não autorizados devido a uma “ferramenta” mal configurada usada pela empresa para armazenar informações por usuários que contataram a equipe de suporte da empresa. Apenas um pequeno subconjunto de clientes afetados “Em 24 de novembro de 2020, a Sophos foi informada de um problema de permissão de acesso em uma ferramenta usada para armazenar informações sobre…
  • Internet

    Hacker publica credenciais roubadas de FortiGate VPNs da Fortinet

    Um hacker publicou uma lista de credenciais para quase 50.000 sistemas de rede privada virtual Fortinet Inc. FortiGate conectados à Internet que podem ser explorados usando uma vulnerabilidade conhecida. O banco de dados descompactado de 6,7 gigabytes está sendo oferecido em fóruns de hackers populares e é considerado “o mais completo alcance contendo todos os links de exploração e arquivos de sessão da web sslvpn com nome de usuário e senhas”. A pessoa que oferece o banco de dados, usando o nome arendee2018, também afirma que o banco de dados contém links e todos os arquivos de sessões da web dos…

  • Internet

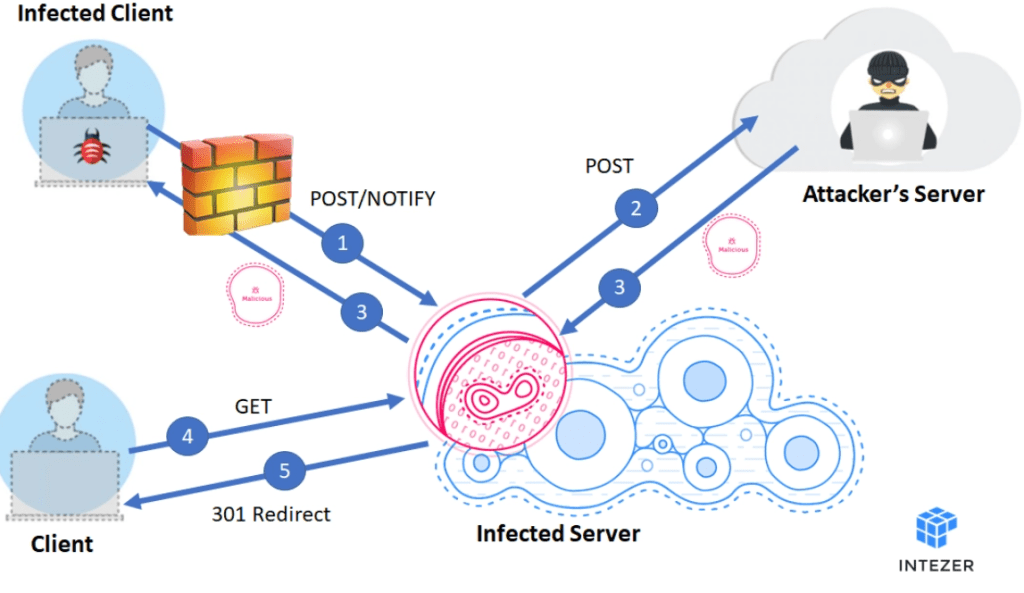
    Um novo Stantinko Bot mascarado como httpd voltado para servidores Linux

    Os pesquisadores descobriram uma nova variante de um botnet adware e minerador de moedas operado por agentes de ameaça Stantinko que agora tem como alvo os servidores Linux. Pesquisadores da Intezer descobriram uma nova variante de um botnet de adware e minerador de moedas que é operado por agentes de ameaças Stantinko desde 2012. O botnet Stantinko foi detectado pela primeira vez pela ESET em 2017, na época em que infectou cerca de meio milhão de computadores em todo o mundo. Os operadores por trás do botnet impulsionaram uma campanha massiva de adware ativa desde 2012, os criminosos visavam principalmente usuários na Rússia, Ucrânia, Bielo-Rússia…

  • Internet

    Hacker posta exploits para mais de 49.000 VPNs Fortinet vulneráveis

    Um hacker publicou uma lista de exploits de uma linha para roubar credenciais VPN de quase 50.000 dispositivos VPN Fortinet. Presentes na lista de alvos vulneráveis ​​estão domínios pertencentes a bancos de grande porte e organizações governamentais de todo o mundo. Pesquisadores encontram milhares de alvos A vulnerabilidade a que nos referimos aqui é CVE-2018-13379, uma falha de path traversal que afeta um grande número de dispositivos Fortinet, FortiOS SSL VPN não corrigidos. Explorando esta vulnerabilidade, invasores remotos não autenticados podem acessar arquivos de sistema por meio de solicitações HTTP especialmente criadas. A exploração postada pelo hacker permite que os…

  • Internet

    AWS anuncia disponibilidade geral de firewall na rede AWS

    O novo serviço de firewall de alta disponibilidade oferece aos clientes maior visibilidade e controle para proteger facilmente suas redes virtuais em execução na AWS GE e a Marinha dos EUA entre os clientes que usam AWS Network Firewall SEATTLE – (BUSINESS WIRE) – Hoje, a Amazon Web Services Inc., uma empresa da Amazon.com (NASDAQ: AMZN), anunciou a disponibilidade geral do AWS Network Firewall, um novo serviço de segurança gerenciado que torna mais fácil para os clientes habilitar proteções de rede em todos os seus Cargas de trabalho da AWS. Os clientes podem habilitar o AWS Network Firewall em seus ambientes…

  • Internet

    O ransomware pode criptografar seus arquivos e forçá-lo a pagar – veja como evitar o ransomware ou lidar com uma infecção

    Ransomware é um tipo de malware que pode bloquear você de todos os arquivos do seu computador, a menos que você concorde em pagar uma taxa de resgate.   Se você estiver infectado com ransomware, evite pagar a taxa e, em vez disso, “reverta” o computador até um ponto anterior ao vírus. A melhor maneira de evitar ser danificado por vírus como ransomware é fazer backup de seus arquivos com frequência e manter o software antivírus e o computador atualizados. Visite a biblioteca de referências técnicas do Business Insider para mais histórias . Embora todo malware seja ruim, o ransomware é especialmente…

  • Internet

    Os bugs do plugin WordPress podem permitir que invasores sequestrem até 100 mil sites

    Administradores de sites WordPress que usam o plugin Ultimate Member devem atualizá-lo para a versão mais recente para bloquear ataques que tentam explorar vulnerabilidades críticas e fáceis de explorar que podem levar a invasões de sites. Ultimate Member é um plugin para WordPress com mais de 100.000 instalações ativas e foi projetado para tornar mais fácil a tarefa de gerenciamento de perfis e membros. O plugin fornece suporte para a criação de sites, permitindo fácil inscrição e construção de comunidades online com privilégios personalizados para várias funções de usuário. Bugs de escalonamento de privilégios Em um relatório publicado hoje pela equipe…

  • Internet

    RansomExx ransomware também criptografa sistemas Linux

    Com as empresas geralmente usando um ambiente misto de servidores Windows e Linux, as operações de ransomware têm cada vez mais começado a criar versões Linux de seu malware para garantir a criptografia de todos os dados críticos. Um novo relatório de hoje da Kaspersky dá uma olhada na versão Linux do ransomware RansomExx, também conhecido como Defray777. RansomExx tem recebido muita atenção esta semana devido aos seus ataques contínuos contra as redes do governo do Brasil  e ataques anteriores contra o  Departamento de Transporte do  Texas (TxDOT),  Konica Minolta ,  IPG Photonics e  Tyler Technologies. Versão Linux de RansomExx De acordo com a Kaspersky, ao almejar servidores Linux,…

  • Internet

    Novo ataque de desvio de NAT / firewall permite que hackers acessem qualquer serviço TCP / UDP

    Uma nova pesquisa demonstrou uma técnica que permite a um invasor contornar a proteção do firewall e acessar remotamente qualquer serviço TCP/UDP na máquina da vítima. Chamado de NAT Slipstreaming, o método envolve enviar ao alvo um link para um site malicioso (ou um site legítimo carregado com anúncios maliciosos) que, quando visitado, aciona o gateway para abrir qualquer porta TCP/UDP na vítima, evitando assim o navegador. restrições baseada em porta. As descobertas foram reveladas pelo pesquisador de privacidade e segurança Samy Kamkar no fim de semana. “O NAT Slipstreaming explora o navegador do usuário em conjunto com o mecanismo de…

  • Internet

    Uma nova exploração do Editor de Equações é comercial, pois os ataques maldoc usam o pico

    Documentos RTF armados adotam o CVE-2018-0798, outra vulnerabilidade do Equation Editor Por Gabor Szappanos Há um ponto distinto de maturação no ciclo de vida de uma exploração do Office: o ponto em que ela se torna geralmente disponível para os grupos criminosos. Antes disso, a exploração afetou apenas algumas poucas vítimas selecionadas, de ataques direcionados. A partir daí, torna-se generalizada e ameaça a população geral de usuários. Assim, a CVE-2018-0798, outra vulnerabilidade do Equation Editor, atingiu esse ponto de maturação em torno do final de junho de 2019. Como o exploit funciona Os atacantes usaram essa exploração em ataques direcionados…