Firewall corporativo como serviço: custo previsível
Um firewall adquirido como equipamento pode parecer uma decisão simples: compra-se o appliance, instalam-se as regras e a empresa segue protegida. Na prática, a proteção se degrada quando atualizações atrasam, regras se acumulam sem revisão e alertas críticos aparecem fora do horário comercial. O firewall corporativo como serviço muda essa lógica ao transformar a borda da rede em uma operação contínua, com tecnologia, especialistas e custo mensal definido.
▶ Assista ao vídeo sobre este tema
Gostou do vídeo? Inscreva-se no canal da SN no YouTube.
Para empresas que dependem de conectividade entre matriz, filiais, nuvem, usuários remotos e sistemas críticos, o problema não é apenas bloquear tráfego indevido. É saber o que está acontecendo, responder com rapidez e manter evidências de que os controles estão funcionando. Ataque não tem hora marcada. Seu time dorme, o SOC não.
O que é firewall corporativo como serviço na prática
Firewall corporativo como serviço é a contratação de uma solução de proteção de rede por assinatura. Em vez de comprar um appliance, licenças, suporte e serviços de implantação separadamente, a organização recebe esses componentes em uma mensalidade operacional.
O modelo pode incluir o firewall físico ou virtual, licenças de segurança, implantação, configuração, suporte técnico, atualizações e gestão especializada. Quando bem estruturado, também conecta a telemetria do firewall a serviços de detecção e resposta, ampliando a capacidade de identificar atividades suspeitas antes que se transformem em indisponibilidade, ransomware ou vazamento de dados.
Na verdade, a diferença central está na responsabilidade. Comprar um firewall transfere para a empresa a tarefa de operar, acompanhar e evoluir a ferramenta. Contratar o serviço define quem cuida da política de segurança, quem monitora eventos, quem atua diante de um incidente e quais níveis de atendimento fazem parte do contrato.
Isso não significa terceirizar decisões de negócio. A empresa continua definindo prioridades, aplicações permitidas, requisitos de compliance e perfis de acesso. Por sua vez, o parceiro de segurança transforma essas diretrizes em controles técnicos e mantém esses controles sob acompanhamento.
Por que o firewall tradicional falha fora do projeto inicial
Muitas empresas têm firewall instalado e ainda assim convivem com exposição desnecessária. Contudo, o motivo raramente é a ausência de uma ferramenta. O problema é o intervalo entre a implantação inicial e a operação diária.
Por exemplo, uma regra temporária criada para atender um fornecedor pode permanecer aberta por meses. Uma VPN configurada para um projeto específico pode não receber revisão. Um alerta de comunicação com infraestrutura maliciosa pode se perder entre chamados de suporte, manutenção de servidores e demandas de usuários. Em equipes enxutas, infraestrutura e segurança disputam o mesmo tempo.
Há também um ponto financeiro. A compra tradicional concentra investimento no início, mas não elimina custos posteriores com renovação de licenças, suporte, substituição de hardware, expansão de capacidade e contratação de profissionais especializados. O CAPEX parece controlado no momento da aquisição, porém o custo total se torna variável ao longo dos anos.
No modelo de serviço, o custo tende a ser tratado como OPEX. Assim, isso facilita planejamento, comparação de cenários e apresentação ao board. Mais importante: evita que a qualidade da proteção dependa de uma compra pontual ou da disponibilidade de uma única pessoa da equipe interna.
Onde o firewall corporativo como serviço gera resultado
Um firewall gerenciado não se resume a criar regras de bloqueio. Ele atua como ponto de controle para tráfego de internet, conexões entre unidades, acesso remoto, aplicativos em nuvem e segmentação interna. O resultado depende do ambiente, mas alguns ganhos são recorrentes.
Primeiro, há redução da superfície de ataque. Políticas de acesso passam por revisão, serviços expostos indevidamente são identificados e conexões sem finalidade clara podem ser restringidas. Além disso, isso é especialmente relevante em ambientes híbridos, nos quais parte das aplicações está em nuvem e parte permanece em infraestrutura local.
Segundo, há mais velocidade na resposta. Um alerta de comportamento suspeito não deve apenas gerar um e-mail. Ele precisa ser investigado e, quando confirmado, convertido em ação: bloquear um endereço, interromper uma sessão, isolar uma origem ou ajustar uma política. A capacidade de contenção é o que separa um evento detectado de um incidente controlado.
Terceiro, a empresa passa a ter mais consistência para auditorias. Registros de eventos, regras documentadas, histórico de mudanças e relatórios de operação ajudam a demonstrar controles relacionados à LGPD, à ISO 27001 e a exigências de clientes ou reguladores. Firewall não resolve compliance sozinho, mas é uma camada relevante de evidência técnica.
Firewall Sophos gerenciado e resposta integrada
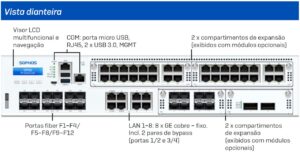
A escolha da tecnologia importa, mas ela precisa estar conectada à operação. Um firewall Sophos XGS gerenciado pode combinar inspeção de tráfego, proteção contra ameaças, controle de aplicativos, VPN, filtragem web e segmentação de rede. Porém, o valor aumenta quando os sinais do firewall conversam com os demais controles de segurança.
Se um endpoint apresenta indícios de comprometimento, por exemplo, a correlação com eventos de rede pode revelar movimentação lateral, conexões externas suspeitas ou tentativas de alcançar servidores críticos. Assim, esse contexto reduz investigações baseadas em suposições e acelera a decisão de bloquear ou isolar.
É nesse ponto que serviços como MDR, XDR e NDR deixam de ser siglas isoladas. O MDR adiciona monitoramento e resposta conduzidos por analistas. O XDR centraliza e correlaciona dados de diferentes camadas. O NDR amplia a visibilidade sobre o comportamento da rede. Para uma empresa com ativos críticos, essas frentes podem complementar o firewall e evitar que um ataque contorne a proteção por meio de credenciais válidas, dispositivos não gerenciados ou falhas internas.
A SN Informática estrutura essa operação no ecossistema Sophos, unindo firewall Sophos XGS gerenciado, monitoramento contínuo e especialistas certificados. Dessa forma, a especialização em uma plataforma reduz a fragmentação entre fornecedor de ferramenta, suporte e resposta a incidentes.
O que avaliar antes de contratar um firewall corporativo
Firewall corporativo como serviço não é uma solução idêntica para todas as empresas. O dimensionamento precisa considerar volume de tráfego, número de usuários, quantidade de filiais, aplicações publicadas, conexões VPN, uso de nuvem e necessidade de alta disponibilidade. Um appliance subdimensionado pode introduzir lentidão. Por outro lado, um equipamento superdimensionado eleva custos sem retorno proporcional.
Também é necessário entender o escopo de gestão. Há contratos que entregam apenas suporte reativo, acionado quando a empresa abre chamado. Outros incluem gestão de políticas, monitoramento de eventos e atuação em incidentes. Para operações que funcionam 24 horas, suporte em horário comercial pode não ser suficiente.
Antes de fechar contrato, vale esclarecer quatro pontos:
- quais atividades ficam sob responsabilidade do provedor e quais permanecem com a equipe interna;
- qual é o prazo esperado para atendimento, alteração de regras e resposta a incidentes;
- como serão entregues relatórios, evidências e recomendações de melhoria;
- o que está incluso na mensalidade, incluindo appliance, licenças, substituição, suporte e operação.
Portanto, essa clareza evita uma expectativa comum e perigosa: acreditar que a simples instalação do firewall equivale a monitoramento de segurança 24/7. São serviços diferentes e precisam constar de forma objetiva no escopo.
Quando o modelo faz mais sentido
O serviço tende a ser especialmente adequado para empresas com TI enxuta, múltiplas unidades, crescimento acelerado ou alto impacto em caso de indisponibilidade. Saúde, serviços profissionais, varejo, indústrias e organizações cloud-first compartilham uma condição: a rede não pode parar enquanto a equipe tenta descobrir se um alerta é legítimo.
Também faz sentido para empresas que precisam substituir equipamentos próximos do fim de vida sem imobilizar capital. Em contratos de 1 a 36 meses, é possível alinhar capacidade técnica, prazo contratual e previsibilidade financeira, desde que o projeto considere expansão futura e requisitos de continuidade.
Já organizações com uma equipe interna madura de segurança podem optar por manter a operação própria e contratar apenas suporte especializado ou capacidade adicional de monitoramento. Portanto, não existe fórmula única. O critério é verificar se a empresa consegue operar o firewall com disciplina, cobertura e velocidade compatíveis com seu risco.
Proteção de rede precisa de dono definido
Firewall é uma camada decisiva, mas não é um item para ser esquecido no rack depois da implantação. Regras envelhecem, ambientes mudam, ameaças evoluem e acessos excepcionais viram permanentes quando ninguém revisa o contexto.
O firewall corporativo como serviço oferece uma alternativa objetiva: substituir aquisição isolada por proteção operada, acompanhada e financeiramente previsível. Quando a responsabilidade está definida e a resposta é contínua, a equipe interna deixa de correr atrás de alertas sem contexto e ganha condições de manter a operação disponível, auditável e preparada para o próximo incidente.
🔗 CONECTE-SE COM A SN INFORMÁTICA:
- 📞 Fale com um Especialista: https://snmssp.com/contato
- 🌐 Site: https://sninformatica.com.br
- 📰 Blog: https://blog.sninformatica.com.br/
- 📸 Instagram: https://instagram.com/sninformatica.rio (@sninformatica.rio)
- ▶️ Inscreva-se no Canal: https://www.youtube.com/@sn_informatica
Precisa de ajuda com este tema?
A SN Informática é parceira Sophos desde 2014 e Sophos Platinum Partner. Implementamos e gerenciamos Firewall XGS, MDR 24/7 e Cibersegurança como Serviço para empresas de todo o Brasil.
Fale com um especialistaSiga a SN: YouTube · LinkedIn · Instagram