Sophos Firewall v23 GA: O Upgrade Que Muda Como o Firewall é Operado — e Por Que Subir Sem Plano Antes do Rollout Automático é Risco de Negócio
A operação de segurança de rede em ambientes corporativos não tolera sistemas que funcionam em regime de aparente normalidade, mas falham em momentos de pico de tráfego ou sob ataque ativo. Em 4 de novembro de 2026, a Sophos anunciou a disponibilidade geral (General Availability — GA) do Sophos Firewall v23, após um período de Early Access Program com ampla participação da comunidade.
▶ Assista ao vídeo sobre este tema
Gostou do vídeo? Inscreva-se no canal da SN no YouTube.
Diferente das atualizações de manutenção habituais (Maintenance Releases — MRs), o SFOS v23 GA é uma mudança de arquitetura. Ele reúne dezenas de recursos solicitados pelos clientes em cinco frentes: AI & Automation, Gestão Simplificada & Maior Resiliência, Secure by Design, Identidade e Acesso Modernos e Escala, Rede & Proteção de Aplicações.
O Sophos Firewall v23 GA é uma atualização sem custo adicional para clientes licenciados com suporte Enhanced ou Enhanced Plus. O firmware pode ser baixado manualmente no Sophos Fusion a qualquer momento; além disso, a Sophos fará um rollout automático gradual para os dispositivos conectados nas próximas semanas. Quando a atualização estiver disponível para o dispositivo, uma notificação aparece no WebAdmin local e no Sophos Fusion, permitindo agendar a instalação. O upgrade para o v23 é suportado a partir das versões v22, v21.5, v21 e v20.
Autorizar o rollout automático ou aplicar o firmware em produção sem um plano de governança técnica, porém, é um risco operacional. A SN Informática, na condição de Sophos Platinum Partner e Sophos Firewall Partner, analisa neste relatório a arquitetura do SFOS v23 GA, as falhas que a nova versão resolve, os bloqueios de infraestrutura que podem travar o upgrade e o runbook de implantação governada que protege a continuidade de negócios dos nossos clientes.
Resumo: o Que Muda no Sophos Firewall v23
O Sophos Firewall v23 (SFOS v23) é a versão GA do sistema operacional dos firewalls Sophos, disponível desde 4 de novembro de 2026. Ele reduz a detecção de failover em HA de 4 segundos para 300 ms, re-arquiteta o WAF para processamento paralelo, adiciona DoH e DNSSEC, mostra na interface os CVEs corrigidos e amplia o limite de zonas de 100 para 248.
| Ponto | Sophos Firewall v23 GA |
|---|---|
| Disponibilidade | GA em 4/11/2026; download manual no Sophos Fusion e rollout automático gradual nas semanas seguintes |
| Custo do upgrade | Sem custo adicional para clientes com suporte Enhanced ou Enhanced Plus |
| Upgrade suportado a partir de | SFOS v22, v21.5, v21 e v20 |
| Hardware | Sophos XGS Series, instâncias virtuais e nuvem; XG e SG Series sem caminho de upgrade |
| Alta disponibilidade (HA) | Detecção de failover cai de 4 s para 300 ms, com heartbeat isolado do tráfego de dados |
| WAF | Processamento paralelo; o design anterior saturava perto de 800 requisições simultâneas |
| DNS | DNS over HTTPS (DoH) e DNSSEC |
| Zonas | De 100 para 248 |
| Atenção | Suporte ao Novell eDirectory removido |
O Cenário de Risco que o Sophos Firewall v23 Resolve
A gestão de firewalls em infraestruturas distribuídas convive com gargalos crônicos de arquitetura. O Sophos Firewall v23 GA foi desenhado para sanar falhas operacionais e fragilidades estruturais que afetam diretamente a disponibilidade e a segurança das organizações:
Falhas Operacionais e de Segurança nas Versões Anteriores
- Falsos Failovers e Instabilidade de Alta Disponibilidade (HA) sob Estresse: Nas versões anteriores, os pacotes de heartbeat do cluster HA não tinham um caminho isolado do tráfego de dados. Durante picos de tráfego, pressão de CPU ou ataques de negação de serviço (DDoS), o cluster podia interpretar que o nó ativo havia caído e disparar um failover falso em pleno momento de carga. Além disso, a janela de detecção de falha (failover detection window) era de 4 segundos.
- Cegueira de HA em Relação ao Hardware: O monitoramento do cluster HA focava em links e serviços. Falhas de hardware, como problemas no SSD, não entravam no critério de alternância de estado.
- Saturação do Web Application Firewall (WAF): O motor WAF anterior podia travar um worker aguardando uma única requisição. Esse design saturava por volta de 800 requisições paralelas, com queda de conexões em aplicações web de alto volume.
- DNS sem Criptografia nem Autenticação (Spoofing e Cache Poisoning): Consultas DNS em texto claro deixam a infraestrutura exposta a interceptação, adulteração (tampering), DNS spoofing e envenenamento de cache (cache poisoning).
- Opacidade de Patching e Ausência de Evidência Auditável de CVEs: Gestores de TI e auditores não tinham, na própria interface do firewall, a lista de vulnerabilidades (Common Vulnerabilities and Exposures — CVEs) corrigidas pelos hotfixes aplicados. A comprovação exigia cruzar boletins de segurança manualmente.
- Exposição no Onboarding de MFA: O provisionamento de autenticação multifator (MFA) exibia códigos QR de configuração diretamente nos portais, aumentando a exposição a ataques de força bruta e credential stuffing.
- Falta de Visibilidade Sobre Ferramentas de IA Generativa: O uso de aplicações de inteligência artificial pelos colaboradores, sem controle centralizado, cria pontos cegos de risco e de não conformidade com políticas corporativas.
Bloqueios ao Upgrade para o Sophos Firewall v23
Subir de versão sem governança também tem riscos próprios. Antes do upgrade, três pontos de infraestrutura precisam de atenção:
- Remoção do Novell eDirectory: Conforme anunciado nas notas do SFOS v22 MR2, o suporte ao Novell eDirectory foi removido no SFOS v23. Organizações que ainda autenticam usuários por ele precisam migrar a identidade antes do upgrade.
- Hardware sem Caminho (XG e SG Series): Appliances das linhas Sophos XG Series e Sophos SG Series não têm caminho de upgrade para o SFOS v22 ou v23 e exigem substituição por hardware da linha Sophos XGS Series ou migração para instâncias virtuais ou em nuvem.
- Parques Mistos e Clusters HA: Atualizar um cluster HA sem ordem definida, ou um parque heterogêneo sem plano, abre espaço para quebra de sincronismo e queda de serviços durante a janela.
Arquitetura da Solução no Sophos Firewall v23 GA
O SFOS v23 GA reestrutura o plano de controle, a segurança e a operação em cinco áreas:
| Frente | Principais recursos |
|---|---|
| 1. AI & Automation | Sophos AI Defense (sensor e enforcement via Fusion); Firewall AI Assistant (chat em linguagem natural); REST API moderna (token, OpenAPI 3.0) |
| 2. Gestão e resiliência | HA ciente de hardware (SSD e serviços); detecção de falha em 300 ms; heartbeat em caminho prioritário, isolado dos dados; tabela de regras redesenhada; agendamento de firmware no Sophos Fusion |
| 3. Secure by Design | DoH e DNSSEC nativos; CVEs visíveis na UI, no Log Viewer e no Central Firewall Reporting; engine FRR atualizada e BFD experimental; NDR Essentials e Active sem isolamento de endpoint |
| 4. Identidade e acesso | Entra ID e AD híbrido para Synchronized Security; Google Workspace como IdP (MFA no Captive e no VPN Portal); onboarding de MFA por e-mail; XDR Sensor em Terminal Servers (RDP) |
| 5. Escala e aplicações | WAF paralelo re-arquitetado; ações no WAF por path (Protect, Block, Redirect, Passthrough); novo DHCP protegido contra DoS e flooding; refletor mDNS (Bonjour) entre VLANs; zonas de 100 para 248 |
1. AI & Automation (Inteligência Artificial e Automação)
- Sophos AI Defense: Nova solução do ecossistema Sophos Fusion para entender e controlar o uso de IA em toda a organização. Combina visibilidade, insight de risco e aplicação de políticas em um só lugar, usando o Sophos Firewall como sensor de rede e ponto de aplicação (enforcement point). Veja como começar com o Sophos AI Defense.
- Firewall AI Assistant: Assistente de IA no Sophos Fusion que permite trabalhar com as regras do firewall por meio de chat em linguagem natural, incluindo a criação de regras.
- Nova REST API: Interface REST moderna com autenticação por token e suporte a OpenAPI 3.0, que facilita automação e integração com ferramentas de terceiros.
2. Gestão Simplificada e Maior Resiliência (HA e Administração)
- Alta Disponibilidade Ciente de Hardware: O HA passa a monitorar hardware, como o SSD, e não apenas links e serviços.
- Keepalive Acelerado (detecção em 300 ms): A janela de detecção de failover cai de 4 segundos para 300 milissegundos, um failover 13 vezes mais rápido.
- Estabilidade de HA sob Carga: Os pacotes de heartbeat passam a usar um caminho priorizado e isolado do tráfego de dados. Picos de tráfego, pressão de CPU e condições de DDoS deixam de disparar falsos failovers.
- Tabela de Regras Redesenhada: A gestão de regras foi reconstruída sobre uma tabela mais limpa e flexível. É possível selecionar, redimensionar e congelar colunas, buscar nomes de regras em texto livre e filtrar todos os dados.
- Agendamento Automatizado de Firmware no Sophos Fusion: Agendas recorrentes de atualização com rollout escalonado (staged rollouts) mantêm cada firewall atualizado automaticamente.
- Interface Administrativa Mais Rápida via HTTP/2: O suporte a HTTP/2 acelera o carregamento inicial das páginas do WebAdmin, sobretudo em conexões de alta latência. O número de série e o estado do cluster HA ficam visíveis em todas as telas.
3. Secure by Design (Segurança de Infraestrutura e DNS)
- DNS over HTTPS (DoH) e DNSSEC: O DoH criptografa as requisições DNS contra interceptação e adulteração, com implantação do DNS Protection em um clique; o DNSSEC autentica as respostas DNS contra spoofing e envenenamento de cache.
- Visibilidade de Hotfixes e CVEs: O WebAdmin, o Log Viewer e o Central Firewall Reporting passam a mostrar cada CVE aplicado, com severidade, data e link do advisory, deixando claro o que está corrigido.
- Roteamento Modernizado: Engine FRR atualizada e console unificado para todos os protocolos de roteamento, com suporte experimental a BFD (Bidirectional Forwarding Detection) para detecção mais rápida de falhas.
- Resposta a Ameaças sem Isolamento (NDR Essentials e NDR Active): Os alertas de threat intelligence do NDR Essentials e do NDR Active passam a disparar sem isolar o endpoint, dando visibilidade do evento sem cortar o acesso da máquina.
- Hardening Adicional: Novas melhorias de segurança em toda a plataforma.
4. Identidade Moderna, Acesso e Suporte a Dispositivos
- Entra ID para Synchronized Security: Autenticação de clientes Sophos Endpoint pelo Microsoft Entra ID e pelo Active Directory local em conjunto, em ambientes híbridos, sem exigir login no Captive Portal.
- Google Workspace como IdP: SSO com Google Workspace no Captive Portal, no VPN Portal, no Sophos Connect e no WebAdmin, com MFA imposto pelo próprio IdP.
- Onboarding de MFA por E-mail: Os códigos QR de provisionamento de MFA passam a ser enviados por e-mail, em vez de exibidos nos portais, reduzindo a exposição a força bruta e credential stuffing.
- Single Sign-On para Chromebooks: SSO para frotas de Chromebooks por meio de um plug-in de instalação rápida da Chrome Web Store.
- Terminal Servers e Usuários Compartilhados (RDP): Um XDR Sensor leve roda ao lado do endpoint ou antivírus existente e traz identidade e política por usuário a servidores RDP e compartilhados.
- AD SSO com LDAP Signing: Em ambientes Windows Server que exigem LDAP signing e channel binding, o AD SSO continua funcionando sem mudanças de configuração no firewall.
5. Escala, Rede, WAF e Proteção de Aplicações
- WAF com Processamento Paralelo: O WAF foi re-arquitetado para manter os workers ocupados com muitas requisições simultâneas, em vez de travar em uma só. O design anterior podia saturar por volta de 800 requisições paralelas; o novo absorve picos sem derrubar conexões.
- Ações por Path no WAF: Ações de Protect, Block, Redirect ou Passthrough por caminho do site (site path), fechando a lacuna em relação ao SG/UTM9. Até 128 caminhos por entrada e até 200 regras.
- Nova Arquitetura de DHCP: Serviço reconstruído no plano de controle moderno, com processamento de leases mais rápido em escala e mais vinculações estáticas. O tráfego DHCP passa a ser protegido contra flooding e DoS, e as configurações avançadas saíram da CLI para a interface.
- Refletor mDNS (Bonjour): Descoberta de impressoras, displays e dispositivos compartilhados entre VLANs isoladas sem quebrar a segmentação, com IPv4 e IPv6. Indicado para redes de educação e campus.
- Conectividade IPv6 Ampliada: IPv6 via IPoE e tunelamento 4in6 (incluindo o Xpass/CrossPass do Japão), com DDNS ciente de VNE para manter atualizados os endereços IPv6 públicos.
- Mais Zonas: O máximo de zonas passou de 100 para 248.
- Nuvem e Drivers: Imagem virtual do SFOS no IONOS Cloud e drivers bnxt e tg3 nas instalações Software ISO, ampliando a compatibilidade com adaptadores Broadcom NetXtreme.
- Avisos em Exceções Web: O WebAdmin passa a alertar sobre expressões regulares (regex) inválidas ou ineficientes nas exceções web.
Runbook de Upgrade Governado para o Sophos Firewall v23
A adoção do v23 GA exige auditoria de pré-requisitos, validação de topologia e mitigação do risco de parada. Como Sophos Platinum Partner e Sophos Firewall Partner, a SN Informática aplica o seguinte runbook em seis etapas:
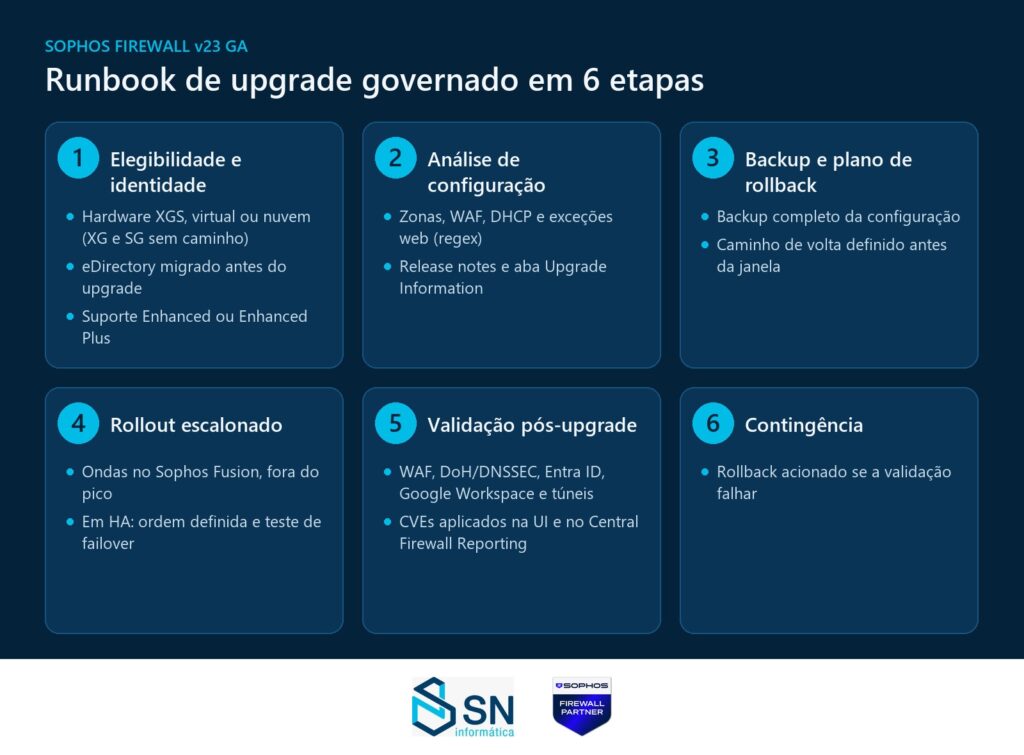
É o mesmo princípio que aplicamos no upgrade governado do Sophos Firewall v22 MR3: nenhum firmware entra em produção sem elegibilidade conferida, backup e caminho de volta definidos. As seis etapas em detalhe:
- Etapa 1: Elegibilidade e Identidade
- Hardware: Confirmação de que o parque é formado por appliances Sophos XGS Series ou instâncias virtuais e em nuvem. Equipamentos XG/SG entram no plano de substituição de hardware.
- Autenticação: Verificação do uso do Novell eDirectory. Se existir, a SN Informática conduz a migração do repositório de usuários antes do upgrade.
- Suporte: Validação dos contratos Enhanced ou Enhanced Plus no Sophos Fusion.
- Etapa 2: Análise de Configuração
- Revisão de exceções web para ajustar expressões regulares ineficientes e conferência das regras de WAF, DHCP e zonas.
- Leitura das release notes do v23, incluindo a aba Upgrade Information.
- Etapa 3: Backup e Plano de Rollback
- Backup completo da configuração e definição do caminho de volta antes de qualquer intervenção.
- Etapa 4: Rollout Escalonado e Ordem em Clusters HA
- Agendamento recorrente, em ondas, no Sophos Fusion, em horários de menor impacto.
- Operação em HA: Upgrade em ordem definida no cluster, com teste de failover para validar a nova detecção de 300 ms e o heartbeat isolado.
- Etapa 5: Validação Pós-Upgrade
- Testes nas aplicações publicadas no WAF.
- Validação de DoH/DNSSEC e da autenticação via Google Workspace e Entra ID sem captive portal.
- Conferência dos painéis de hotfixes e CVEs na UI e no Central Firewall Reporting.
- Etapa 6: Contingência
- Se a validação pós-upgrade falhar, a SN Informática aciona o plano de rollback definido na Etapa 3.
Impacto do Sophos Firewall v23 no Negócio
A adoção governada do Sophos Firewall v23 GA transforma o firewall de borda de um ponto de incidente em um ativo de continuidade e compliance:
- Disponibilidade e Resiliência Operacional: A detecção de falha em HA em 300 milissegundos e o heartbeat isolado do tráfego de dados eliminam os falsos failovers em picos de demanda ou DDoS. O WAF paralelo absorve picos que antes saturavam o serviço perto de 800 requisições simultâneas, preservando a disponibilidade das aplicações publicadas.
- Conformidade Auditável: O registro de cada CVE corrigido, com severidade, data e advisory, na interface, no Log Viewer e no Central Firewall Reporting fornece evidência técnica para auditorias de conformidade e para questionários de seguro cibernético.
- Identidade Unificada e Menos Fricção: Google Workspace e Entra ID integrados, QR de MFA por e-mail e identidade por usuário em servidores RDP via XDR Sensor reduzem a dependência do captive portal e a exposição no onboarding.
- Governança do Uso de IA: Com o Sophos AI Defense e o Sophos Firewall como sensor e ponto de controle, a liderança de TI ganha visibilidade sobre as ferramentas de IA usadas na empresa e aplica controles de risco.
- Menor Custo Operacional: A automação via REST API (OpenAPI 3.0), a criação de regras em linguagem natural com o Firewall AI Assistant e o agendamento centralizado de firmware no Sophos Fusion reduzem o trabalho manual de manutenção.
Perguntas Frequentes sobre o Sophos Firewall v23
Quando o Sophos Firewall v23 foi lançado?
A Sophos anunciou a disponibilidade geral (GA) do Sophos Firewall v23 em 4 de novembro de 2026, depois de um Early Access Program. O firmware pode ser baixado no Sophos Fusion, e o rollout automático gradual chega aos dispositivos conectados nas semanas seguintes.
O upgrade para o Sophos Firewall v23 é pago?
Não. É uma atualização sem custo adicional para clientes licenciados com suporte Enhanced ou Enhanced Plus.
De quais versões é possível atualizar para o SFOS v23?
O upgrade é suportado a partir do SFOS v22, v21.5, v21 e v20.
Appliances XG Series ou SG Series recebem o v23?
Não. As linhas Sophos XG Series e SG Series não têm caminho de upgrade para o SFOS v22 ou v23. É preciso substituir o equipamento por um appliance Sophos XGS Series ou migrar para uma instância virtual ou em nuvem.
O que muda na alta disponibilidade (HA)?
A janela de detecção de failover cai de 4 segundos para 300 milissegundos, o heartbeat do cluster passa a usar um caminho priorizado e isolado do tráfego de dados, e o HA passa a monitorar hardware, como o SSD. Picos de tráfego, pressão de CPU e DDoS deixam de disparar falsos failovers.
O Sophos Firewall v23 ainda suporta o Novell eDirectory?
Não. O suporte ao Novell eDirectory foi removido no SFOS v23, como anunciado nas notas do SFOS v22 MR2. Quem ainda autentica usuários por ele precisa migrar a identidade antes do upgrade.
Devo deixar o rollout automático instalar o v23?
Só com um plano. Antes de autorizar o rollout, confirme a elegibilidade de hardware e de suporte, revise a configuração, faça backup com plano de rollback, defina a ordem do upgrade em clusters HA e valide os serviços depois da instalação, como no runbook acima.
Conclusão e Próximos Passos
O Sophos Firewall v23 GA estabelece um novo patamar de segurança, escala e automação para infraestruturas corporativas. O rollout automático da fabricante, porém, exige que a sua organização assuma o controle do processo antes que a instalação aconteça sem planejamento.
A SN Informática, Sophos Platinum Partner e Sophos Firewall Partner, conduz o inventário do seu ambiente, audita os pré-requisitos de identidade e executa o plano de migração governado para o SFOS v23 GA sem interromper o seu negócio. Se a sua equipe prefere não operar o firewall internamente, conheça também o modelo de firewall corporativo como serviço.
Proteja sua operação com a SN Informática, sua parceira Sophos Platinum.
- Siga a SN Informática no LinkedIn, Instagram e YouTube para acompanhar análises técnicas e alertas de cibersegurança.
- Deixe seu comentário e sua dúvida técnica abaixo para debatermos as melhores práticas de arquitetura de firewall.
- Para agendar uma avaliação de elegibilidade e planejar a atualização governada do seu Sophos Firewall v23 GA, acesse: snmssp.com/contato.
🔗 CONECTE-SE COM A SN INFORMÁTICA:
- 📞 Fale com um Especialista: https://snmssp.com/contato
- 🌐 Site: https://sninformatica.com.br
- 📰 Blog: https://blog.sninformatica.com.br/
- 📸 Instagram: https://instagram.com/sninformatica.rio (@sninformatica.rio)
- ▶️ Inscreva-se no Canal: https://www.youtube.com/@sn_informatica
Precisa de ajuda com este tema?
A SN Informática é parceira Sophos desde 2014 e Sophos Platinum Partner. Implementamos e gerenciamos Firewall XGS, MDR 24/7 e Cibersegurança como Serviço para empresas de todo o Brasil.
Fale com um especialistaSiga a SN: YouTube · LinkedIn · Instagram